

การสืบสวนสกุลเงินดิจิทัล Cryptocurrency และเครื่องมือ
“หากคุณตกเป็นเหยื่อจากการหลอกลวงที่เกี่ยวกับ Cryptocurrency และต้องการความช่วยเหลือในการรวบรวมพยานหลักฐาน เพื่อดำเนินคดีในทางกฏหมาย Orion Investigations ช่วยคุณได้ “
Crypto Blockchain คือการประมวลผลและจัดเก็บข้อมูลแบบกระจายศูนย์ซึ่งมีรายละเอียดบันทึกของการดำเนินของธุรกรรมสกุลเงินดิจิทัลอยู่
เพื่อช่วยในการวิเคราะห์และติดตามการทำธุรกรรมในระบบ Blockchain คุณ แอนดรูว์ สมิธ ผู้อำนวยการฝ่ายบริการ Computer Forensics จาก บริษัท Orion Investigations ได้พัฒนาเครื่องมือวิเคราะห์และสืบค้นที่ชื่อว่า Blockchain Detective
ถ้าหากคุณ ! ตกเป็นเหยื่อจากการฉ้อโกงของ Cryptocurrency สามารถติดต่อมาที่ Orion Forensics ทางเราสามารถให้คำแนะนำกับคุณได้
Read full article ==> Cryptocurrency Investigations
Email : forensics@orionforensics.com
Line ID : orionforensics
Mobile Phone : +66(0)89-960-5080
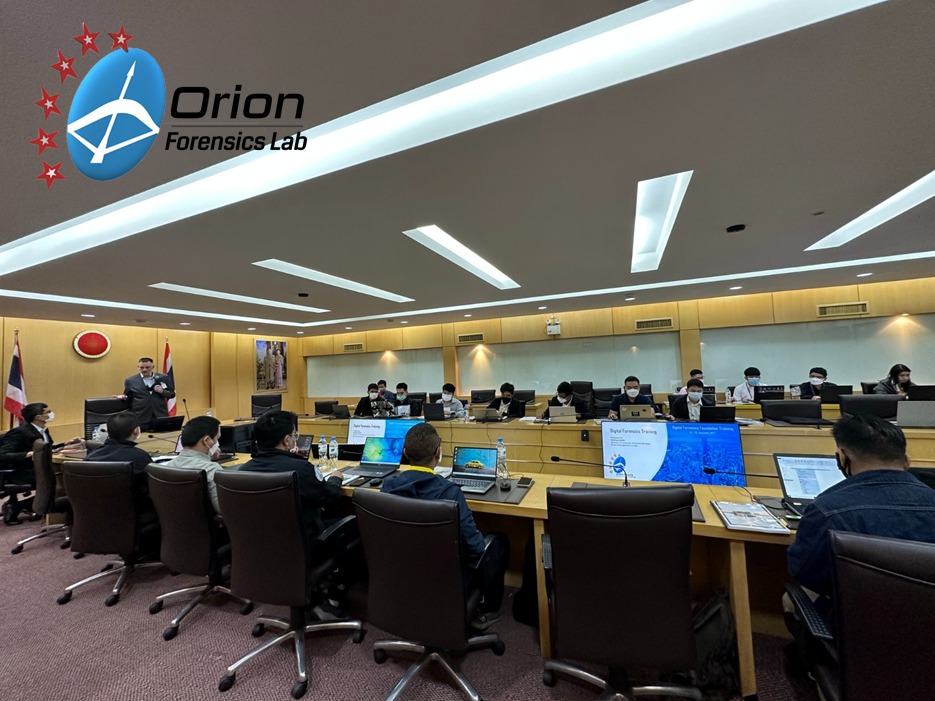
อบรม Hands-on Workshop Digital Forensics Foundation Course 4 Days โดย บริษัท Tech Direct
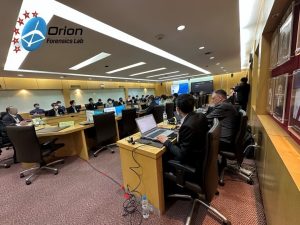
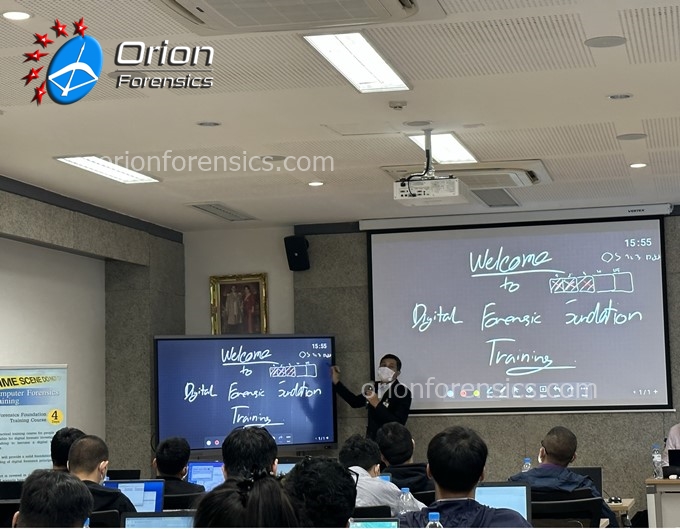
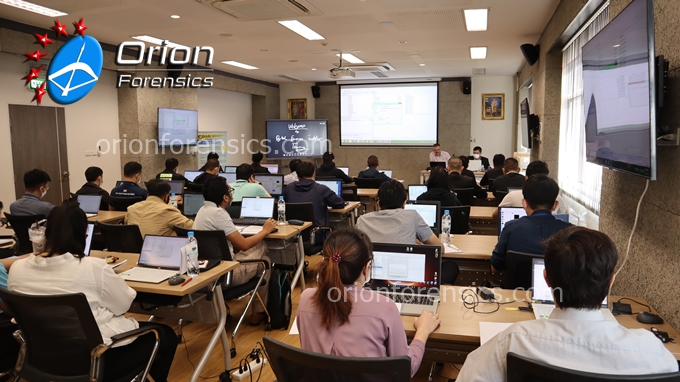
Orion Forensics ได้รับเชิญให้บรรยาย และฝีกอบรมหลักสูตร Hands-on Workshop Digital Forensics Foundation Training Course – 4 DAYS โดยบริษัท Tech Direct ให้แก่ผู้ที่สนใจจาก สำนักงานข่าวกรองแห่งชาติ และหน่วยงานสืบสวนทางด้านดิจิทัลที่เกี่ยวข้อง เมื่อวันที่ 20-23 ธันวาคม 2565
ทางเราได้จัดอบรมในหลักสูตรการพิสูจน์หลักฐานทางดิจิทัล (digital forensic) รวมถึงทางด้านเทคนิคต่างๆ โดยจะครอบคลุมเนื้อหาเชิงลึกและฝึกปฏิบัติตามสถานการณ์จริง ตามวัตถุประสงค์การเรียนรู้ในแต่ละขั้นตอน โดยในการอบรมครั้งนี้ Orion Forensics ได้ปรับหลักสูตรเพื่อตรงการทำงานของผู้เชี่ยวชาญที่เข้าฝึกอบรมอีกด้วย หลักสูตรนี้ได้รับการออกแบบโดยผู้ตรวจพิสูจน์ ที่เชี่ยวชาญนิติวิทยาศาสตร์และดิจิทัลที่มีประสบการณ์หลายปี ทั้งในประเทศและต่างประเทศ
เนื้อหาและข้อมูลสำหรับหลักสูตรนี้ Digital Forensics Foundation Training Course 4 Days
องค์กรใดสนใจจัดอบรม In-House ติดต่อสอบถาม Forensics Team โดยตรง forensics@orionforensics.com


เบอร์มือถือ : 089-960-5080
เบอร์บริษัท : 02-714-3801-3 ต่อ Hi-Tech Team
โทรสาร : 02-714-3804
อีเมล : 


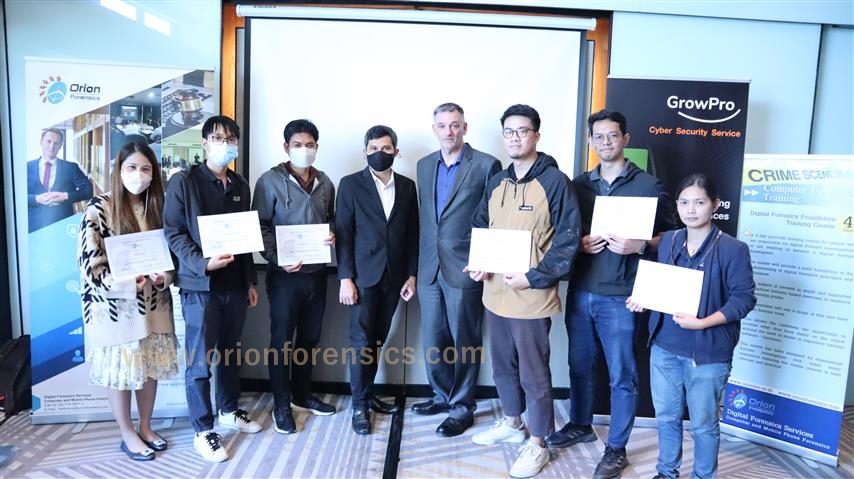
อบรม Hands-on Workshop |Digital Forensics Foundation Course 4 Days | แก่บริษัท GrowPro Consulting & Services Co.,Ltd.
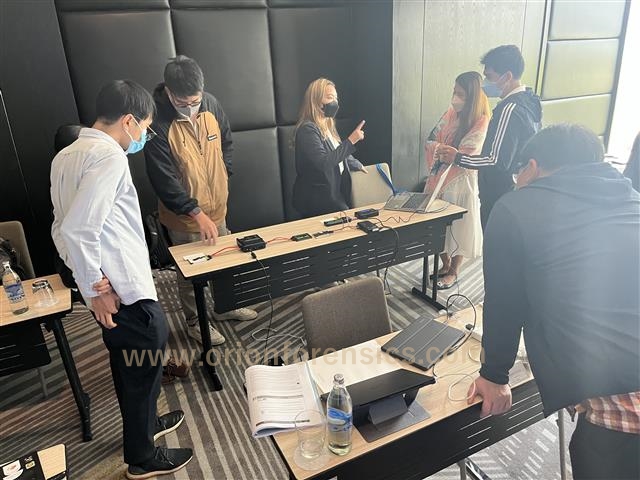
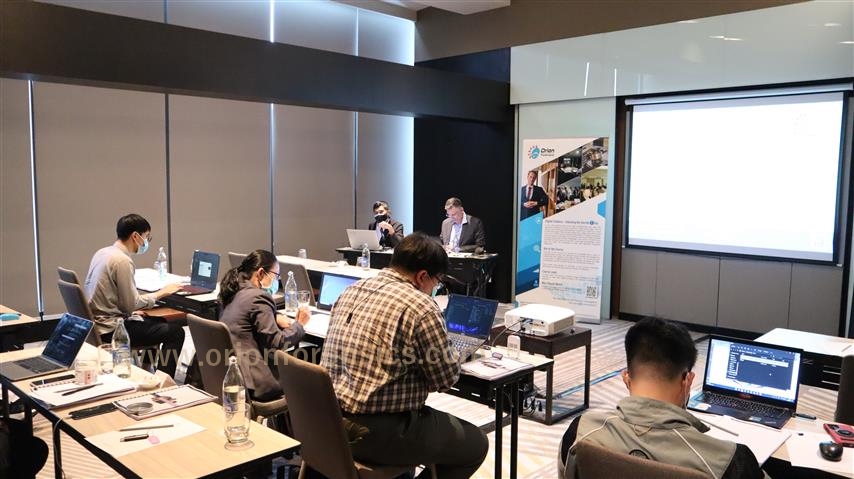
Orion Forensics LAB ได้รับเชิญบรรยายหลักสูตร On-Site | hands-on Workshop Digital Forensics Foundation Training Course (4 DAYS) แก่ผูที่สนใจจาก บริษัท GrowPro Consulting & Services Co.,Ltd. เมื่อวันที่ 6-9 กันยายน 2565
โดยหลักสูตรนี้เป็นหลักสูตรเบื้องต้นเชิงลึกสำหรับบุคคลทั่วไปที่สนใจด้านการตรวจพิสูจน์พยานหลักฐานดิจิทัล หรือ อยากจะเป็นผู้เชี่ยวชาญพิสูจน์หลักฐานในอนาคต ,ผู้ที่ทำงานเกี่ยวข้องกับพยานหลักฐานดิจิทัล หรือเพิ่มทักษะ digital forensics ในการทำงาน
หลักสูตรนี้จะช่วยสร้างความเข้าใจขั้นพื้นฐานอย่างลึกซึ้งในการพิสูจน์หลักฐานทางดิจิทัล (digital forensic)รวมถึงทางด้านเทคนิคต่างๆ โดยจะครอบคลุมเนื้อหาเชิงลึกและฝึกปฏิบัติตามสถานการณ์จริง ตามวัตถุประสงค์การเรียนรู้ในแต่ละขั้น โดยในการอบรมครั้งนี้ Orion Forensics lab ได้ปรับหลักสูตรเพื่อตรงการทำงานของผู้เชี่ยวชาญ คือ รวบรวมข้อมูลจาก Cloud การตรวจสอบมัลแวร์ วิเคราะห์มัลแวร์ และ ใช้ Volatility Framework เพื่อวิเคราะห์ แรม
ผู้ฝึกอบรมจะได้ทดลองใช้เครื่องมือที่เป็น Forensics open source Tools ซึ่งเขียนและพัฒนาโดย ซึ่งจะได้เรียนรู้และทดลองปฏิบัติตามหลักสูตรโดยไม่ต้องเสียค่าใช้จ่ายเพิ่มเติมในการใช้ซอฟต์แวร์และฮาร์ดแวร์ โดย
หลักสูตรนี้ได้รับการออกแบบโดยผู้ตรวจเชี่ยวชาญนิติวิทยาศาสตร์ที่มีประสบการณ์และมีประสบการณ์หลายปีจากประเทศอังกฤษและในประเทศไทย เพื่อให้แน่ใจว่าเนื้อหาของหลักสูตรสามารถนำไปปฏิบัติได้
เนื้อหาและข้อมูลสำหรับหลักสูตรนี้ Digital Forensics Foundation Training Course 4 Days
องค์กรใดสนใจจัดอบรม In-House ติดต่อสอบถาม Sales โดยตรง forensics@orionforensics.com
เบอร์มือถือ : 089-960-5080
เบอร์บริษัท : 02-714-3801-3 ต่อ Hi-Tech Team
โทรสาร : 02-714-3804
อีเมล :
ทำไมการทำ Computer Forensics จึงมีความสำคัญต่อองค์กรของคุณ
ในโลกที่ก้าวไปอย่างรวดเร็วปัจจุบันองค์กรต้องพึ่งพาเทคโนโลยีมากขึ้นเพื่อให้ทันต่อการแข่งขัน ปัจจุบันลูกค้าทั่วไปต่างคาดหวังว่า สินค้าหรือองค์กรต่างๆที่เค้าต้องการหาสินค้าจะต้องมีเว็บไซท์ที่น่าสนใจและข้อมูลครบตามความต้องการซึ่งสามารถตอบโจทย์ความต้องการของลูกค้าได้เป็นอย่างดีในกรณีที่ต้องการซื้อสินค้าออนไลน์ ซึ่งแน่นอนว่าก่อนสั่งสินค้า ลูกค้าต้องมีสิทธ์ในการสอบถามข้อมูลของสินค้า โดยผ่านโปรแกรมแชทที่เจ้าของเว็บไซต์เตรียมไว้ให้ และฟังก์ชั่นการทำงานของเวไซต์อื่นที่น่าสนใจเช่น ดูตัวอย่างสินค้า
ปัจจุบันเทคโนโลยีได้กลายเป็นสิ่งจำเป็นในชีวิตประจำวันของผู้คน โดยส่วนใหญ่เน้นเชื่อมต่อระหว่างอีเมล์ของตัวเองและสามารถติดต่อกับเพื่อนๆได้ในช่วงเวลาทำงาน
Computer Forensics สำคัญต่อองค์กรของคุณอย่างไร?
การทำ Computer Forensics คือขั้นตอนการพิสูจน์หลักฐานทางคอมพิวเตอร์ที่จะต้องเผชิญกับเหตุการณ์การตรวจสอบข้อมูลต่างๆทางคอมพิวเตอร์ที่เกิดขึ้นในโลกไซเบอร์ใบนี้ และเหตุการณ์บางอย่างที่เกิดขึ้นไม่ได้มีการเตรียมตัวมาก่อน ที่จะจัดการกับเหตุการณ์ที่เกิดขึ้นได้อย่างรวดเร็วและมีประสิทธิภาพ โดยทั่วไปในองค์กรจะมีการรักษาความปลอดภัยด้วยการใช้ไฟร์วอล และอัพเดตโปรแกรมป้องกันไวรัส อย่างไรก็ตามองค์กรส่วนใหญ่ไม่ได้มีนโยบายควบคุมการใช้อุปกรณ์ USB ซึ่งทำให้สามารถใช้อุปกรณ์นี้เชื่อมต่อกับระบบเครือข่ายและระบบโทรศัพท์ได้ ซึ่งอาจทำให้เกิดการรับส่งข้อมูลขององค์กร และเมื่อมีการยกเลิกสัญญาพนักงานจึงต้องมีการปิดบัญชีผู้ใช้ให้ทันท่วงทีองค์กรทั่วไปจะมีกฎและข้อบังคับเกี่ยวกับการรักษาข้อมูลลูกค้า อย่างไรก็ตามการรั่วไหลของข้อมูลยังคงเป็นปัญหาใหญ่ที่องค์กรเหล่านี้ต้องเผชิญอยู่ในโลกของเทคโนโลยีทุกวันนี้
เมื่อมีเหตุการณ์เกิดขึ้นกับคอมพิวเตอร์แน่นอนว่าในที่สุด ทุกองค์กรจะต้องมีการจัดการกับเหตุการณ์ที่เกิดขึ้นในโลกไซเบอร์
ตัวอย่างของเหตุการณ์ในโลกไซเบอร์ที่พบกันบ่อยๆซึ่งอาชญากรรมที่พบบ่อยได้แก่
• การทุจริตทางคอมพิวเตอร์
• อาชญากรรม
• การจารกรรมข้อมูลในภาคอุตสาหกรรมรม
• การโจรกรรมข้อมูลลับขององค์กร
• การละเมิดลิขสิทธ์ส่วนบุคคล / การสูญเสียข้อมูลของลูกค้า
• สื่อลามกอนาจารสำหรับเด็กและผู้ใหญ่
• การกระทำต่างๆที่เป็นการละเมิดนโยบายการรักษาความปลอดภัยของคอมพิวเตอร์ขององค์กร และอื่น ๆ
เมื่อมีเหตุการณ์ดังกล่าวเกิดขึ้นผู้กระทำผิดจะทิ้งช่องโหว่ เช่น ทางจริยธรรม ทางการเงินและถูกทางกฎหมาย เหตุการณ์ที่เกิดขึ้นต้องได้รับการตรวจสอบอย่างจริงจัง โดยเริ่มจากการตรวจสอบหลักฐานจากภายใน อย่างรวดเร็วเพื่อขยายผลไปสูการตรวจสอบคดีทางอาญาซึ่งจะเกี่ยวข้องกับหน่วยงานภายนอกโดยข้อมูลการสอบสวนอาจรั่วไหลสู่ภายนอกโดยไม่รู้ตัว
จากการสำรวจคดีสำคัญทางอาชญากรรมทางเศรษฐกิจทั่วโลก ในปี 2011
• ในขณะนี้อาชญากรรมทางคอมพิวเตอร์จัดเป็นหนึ่งในสี่ของอาชญากรรมทางเศรษฐกิจที่สำคัญ
• 40 % ของผู้ตอบแบบสอบถามหวาดกลัวในเรื่องของภาพลักษณ์ชื่อเสียงขององค์กรมากที่สุด
• 60% กล่าวว่า องค์กรไม่มีนโยบายติดตามความเคลื่อนไหวในสื่อสังคมออนไลน์
• 34% ของผู้ตอบแบบสอบถามมีประสบการณ์ที่เกี่ยวข้องกับอาชญากรรมทางเศรษฐกิจในช่วง 12 เดือนที่ผ่านมา (เพิ่มขึ้น 30 % จากปี 2009) เกือบ 1 ใน 10 ที่เปิดเผยถึงความเสียหายจากอาชญากรรมทางเศรษฐกิจมากกว่า 5 หมื่นล้านเหรียญสหรัฐ
• 56 % ของผู้ตอบแบบสอบถามกล่าวว่าการทุจริตที่ร้ายแรงที่สุดคือ “ภายในองค์กรนั่นเอง”
• 2 ใน 5 ของผู้ตอบแบบสอบถามไม่ได้รับการฝึกอบรมใดๆเลยเกี่ยวกับความปลอดภัยในโลกไซเบอร์
• ผู้ตอบแบบสอบถามส่วนใหญ่ไม่ได้ตระหนักถึงการมีแผนรองรับหรือรับมือในกรณีถ้ามีอาชญากรรมทางคอมพิวเตอร์เกิดขึ้นภายในองค์กร
ทำไม การทำ Computer Forensics จึงมีความสำคัญต่อองค์กรคุณ
เมื่อองค์กรต้องเผชิญกับเหตุการณ์ในระบบรักษาความปลอดภัยขององค์กร ส่วนใหญ่เจ้าหน้าที่ทางไอทีจะถูกคาดหวังในประเมินปัญหาที่เกิดขึ้นในเบื้องต้นและพยายามหาข้อเท็จจริงของเหตุการณ์ที่เกิดขึ้นและประเมินระดับของความรุนแรง ส่วนใหญ่พนักงานไอทีในบริษัททั่วไปไม่ได้รับการฝึกอบรมในด้านการพิสูจน์หลักฐานทางคอมพิวเตอร์(Computer Forensic) ส่งผลให้พวกเขาไม่ตระหนักถึงวิธีการเก็บข้อมูลหลักฐานทางดิจิตอลหรือคอมพิวเตอร์ที่อาจจะต้องนำไปเป็นหลักฐานแสดงต่อศาลในกรณีที่มีการร้องขอ ข้อมูลที่สำคัญอย่างเช่น วันและเวลาที่ปรากฏอาจสูญหายหรือเปลี่ยนแปลงซึ่งจะทำให้การตรวจสอบยากมากขึ้น ในสถานการณ์ที่เลยร้ายที่สุดข้อมูลที่ตรวจพบอาจไม่เป็นที่ยอมรับเมื่อนำไปเสนอในชั้นศาล
การพิสูจน์หลักฐานทางคอมพิวเตอร์ (Computer forensics investigation)จำเป็นต้องมีทักษะเฉพาะซึ่งเกี่ยวข้องกับการเก็บรักษาข้อมูลและตรวจสอบ แยกแยะหลักฐานทางคอมพิวเตอร์ที่พบ แต่การเผยแพร่ หลักฐานที่ถูกต้อง เมื่อต้องเผชิญหลักฐานทางคอมพิวเตอร์องค์กรมีแนวโน้มที่จะเน้น ไปที่ค่าใช้จ่ายที่เกี่ยวข้อง และขึ้นอยู่กับความซับซ้อนของการตรวจสอบข้อมูลหลักฐาน และจำนวนเครื่องคอมพิวเตอร์ที่เกี่ยวข้อง แต่อย่างไรก็ตามค่าใช้จ่ายจะขึ้นอยู่กับสิ่งต่อไปนี้
หลักฐานที่ได้จากการตรวจสอบหลักฐานทางคอมพิวเตอร์ จะเป็นผลลัพธ์ของการสืบสวนการพิสูจน์หลักฐานทางคอมพิวเตอร์สามารถลดขั้นตอนการดำเนินการทางกฎหมายให้รวด เร็วกระชับขึ้นการพิสูจน์หลักฐานทางคอมพิวเตอร์ สามารถประหยัดเวลาในการตรวจสอบซึ่งยังสามารถช่วยองค์กรประหยัดค่าใช้จ่ายด้วย
เมื่อองค์กรกำหนดแผนรับมือกับเหตุการณ์ที่อาจจะเกิดขึ้น องค์กรควรจะสร้างแผนการซึ่งตอบสนองงานด้านพิสูจน์หลักฐานทางคอมพิวเตอร์ (Computer Incident Response Plan ) ซึ่งอาจหมายถึง การให้พนักงานได้รับการอบรมการเก็บ ตรวจสอบ พิสูจน์หลักฐานทางคอมพิวเตอร์ที่ถูกต้องตามหลักสากลในองค์กร ซึ่งพนักงานที่ผ่านการฝึกอบรมสามารถช่วยเหลือองค์กรเบื้องต้นในกรณีเกิดอาชญากรรมทางคอมพิวเตอร์
การพิสูจน์หลักฐานทางคอมพิวเตอร์เริ่มเป็นที่สนใจในหลายๆประเทศทั่วโลก ปัจจุบันนี้ในประเทศอังกฤษได้ก่อตั้งโครงการ Insurance Scheme ซึ่งเป็นองค์กรที่ให้ความช่วย เหลือลูกค้าถ้ามีการเรียกร้องการตรวจสอบพิสูจน์หลักฐานทางคอมพิวเตอร์ โดยองค์กรต้องยอมรับการพิสูจน์หลักฐานทางคอมพิวเตอร์และเป็นเครื่องมือในการควบคุมผู้ที่กำลังคิดที่จะก่ออาชญากรรมทางคอมพิวเตอร์
Training For IT Staff – Computer Forensics Awareness and Incident Response Training (TH)
ประวัติผู้เขียน
แอนดรูส์ สมิทธ์ -ผู้อำนวยการพิสูจน์หลักฐานคอมพิวเตอร์ประจำ Orion Forensic
แอนดรูว์มีประสบการณ์มากกว่า 17 ปี ในสาขานิติวิทยาศาสตร์ดิจิทัล และเคยเป็นเจ้าหน้าที่ตำรวจในสหราชอาณาจักรเป็นเวลา 9 ปี โดยในช่วง 4 ปีที่ผ่านมาเขาใช้เวลาทำงานในแผนกอาชญากรรมคอมพิวเตอร์ตำรวจซึ่งเขาได้รับการฝึกอบรมทางนิติวิทยาศาสตร์อย่างมากมาย มีบทบาทของในการรวมข้อมูลอิเล็กทรอนิกส์และการวิเคราะห์ข้อมูล รวมไปถึงการนำเสนอหลักฐานในศาลของสหราชอาณาจักรในฐานะพยานผู้เชี่ยวชาญ
ขณะนี้แอนดรูว์ทำงานที่กรุงเทพฯมาเป็นเวลากว่า 7 ปีและเป็นผู้อำนวยการฝ่าย Computer Forensics Services ของ บริษัท Orion Investigations บทบาทของเขาคือดูแลการสืบสวนทางนิติวิทยาศาสตร์ การพัฒนาธุรกิจ การส่งเสริมความตระหนักถึงความปลอดภัยในโลกไซเบอร์และอธิบายหลักฐานในฐานะพยานผู้เชี่ยวชาญในศาลไทย และเป็นวิทยากรที่อบรมให้กับหน่วยงานธุรกิจและองค์กรต่างๆ อย่างสม่ำเสมอ ซึ่งได้พัฒนาหลักสูตรการฝึกอบรมทางนิติวิทยาศาสตร์สำหรับตลาดในประเทศไทย อีกทั้งยังได้พัฒนาเครื่องมือทางนิติวิทยาศาสตร์ซึ่งปัจจุบันได้ใช้ในห้องปฏิบัติการนิติเวชทั่วโลก
Email :andrew@orioninv.co.th
Read More
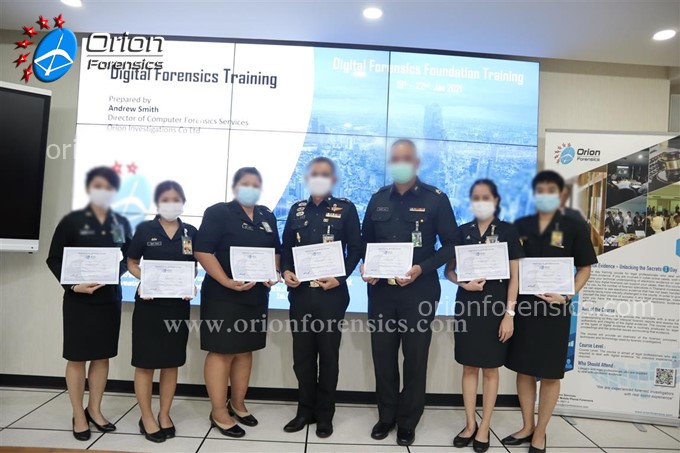
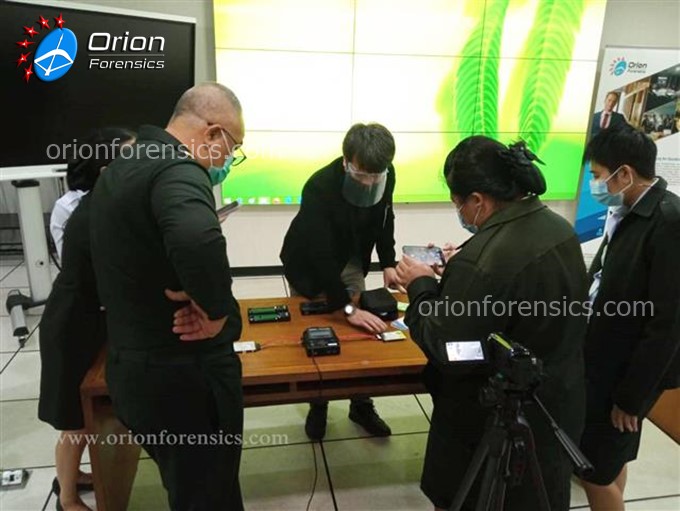
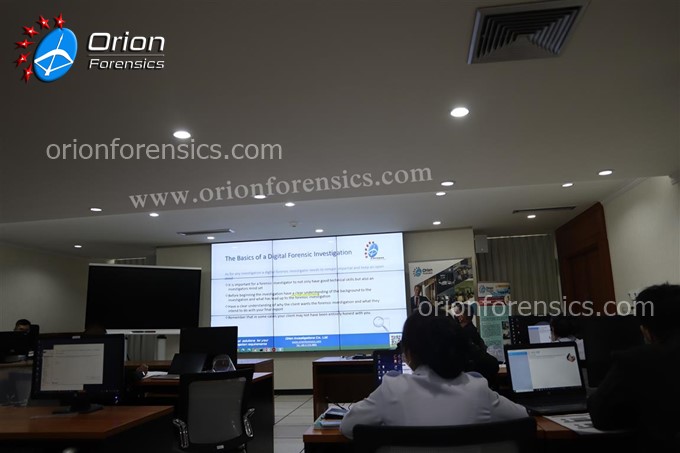
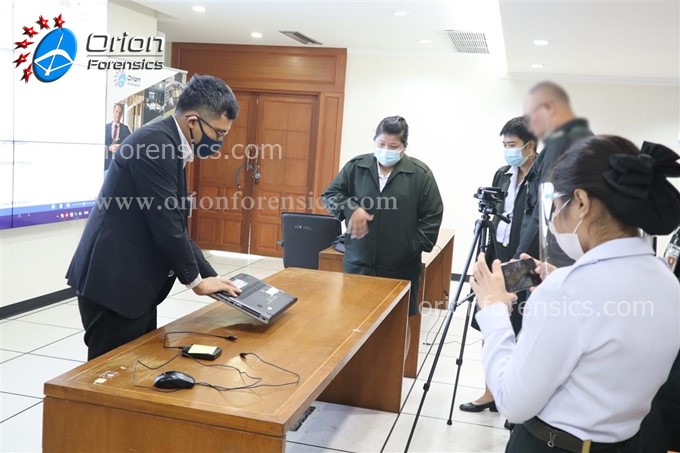
จัดอบรม In-House Hands-on Workshop |Digital Forensics Foundation Course 4 Days | แก่เจ้าหน้าที่จากศูนย์ไซเบอร์กองทัพบก
Orion Forensics LAB ได้รับเชิญบรรยายหลักสูตร In-House hands-on Workshop Digital Forensics Foundation Training Course (4 DAYS) แก่เจ้าหน้าที่จาก ศูนย์ไซเบอร์กองทัพบก เมื่อวันที่ 19-22 มกราคม 2564 ที่ผ่านมา
โดยหลักสูตรนี้เป็นหลักสูตรเบื้องต้นสำหรับบุคคลทั่วไปที่สนใจด้านการตรวจพิสูจน์พยานหลักฐานดิจิทัล หรือ อยากจะเป็นผู้เชี่ยวชาญพิสูจน์หลักฐานในอนาคต ,ผู้ที่ทำงานเกี่ยวข้องกับพยานหลักฐานดิจิทัล
หลักสูตรนี้จะช่วยสร้างความเข้าใจขั้นพื้นฐานอย่างลึกซึ้งในการพิสูจน์หลักฐานทางดิจิทัล (digital forensic)รวมถึงทางด้านเทคนิคต่างๆ โดยจะครอบคลุมเนื้อหาเชิงลึกและฝึกปฏิบัติตามสถานการณ์จริง ตามวัตถุประสงค์การเรียนรู้ในแต่ละขั้น โดยในการอบรมครั้งนี้ Orion Forensics lab ได้ปรับหลักสูตรเพื่อตรงการทำงานของผู้เชี่ยวชาญ คือ รวบรวมข้อมูลจาก Cloud การตรวจสอบมัลแวร์ วิเคราะห์มัลแวร์ และ ใช้ Volatility Framework เพื่อวิเคราะห์ แรม
ผู้ฝึกอบรมจะได้ทดลองใช้เครื่องมือที่เป็น Forensics open source Tools ซึ่งเขียนและพัฒนาโดย ซึ่งจะได้เรียนรู้และทดลองปฏิบัติตามหลักสูตรโดยไม่ต้องเสียค่าใช้จ่ายเพิ่มเติมในการใช้ซอฟต์แวร์และฮาร์ดแวร์ โดย
หลักสูตรนี้ได้รับการออกแบบโดยผู้ตรวจเชี่ยวชาญนิติวิทยาศาสตร์ที่มีประสบการณ์และมีประสบการณ์หลายปีจากประเทศอังกฤษและในประเทศไทย เพื่อให้แน่ใจว่าเนื้อหาของหลักสูตรสามารถนำไปปฏิบัติได้
เนื้อหาและข้อมูลสำหรับหลักสูตรนี้ Digital Forensics Foundation Training Course 4 Days
องค์ใดสนใจจัดอบรม In-House ติดต่อสอบถาม Sales โดยตรง forensics@orionforensics.com

เบอร์มือถือ : 089-960-5080
เบอร์บริษัท : 02-714-3801-3 ต่อ Hi-Tech Team
โทรสาร : 02-714-3804
อีเมล :
อบรมหลักสูตร Cyber Security Training For Managers (1DAY) แก่ผู้ที่สนใจ
Orion Forensics LAB ได้มีจัดอบรมหลักสูตร Cyber Security Training For Managers [1 วัน ]ซึ่งเป็นหลักสูตรภาคทฤษฎี โดยผู้เชี่ยวชาญได้บรรยายตลอดหลักสูตร ให้กับเจ้าหน้าที่จากบริษัท AIA Thailand เมือวันที่ 17 ธันวาคม 2563
เรียนอะไรจากหลักสูตรนี้ :
- หลักสูตรนี้คุณจะได้รับความรู้เกี่ยวกับภัยคุกคามต่างๆที่องค์กรต้องเผชิญ สิ่งที่จำเป็นสำหรับสร้างโปรแกรมการปฎิบัตตามแนวทางการรักษาความปลอดภัยทางไซเบอร์ และทำไมมันถึงจำเป็นต้องมี
- วิธีการจัดระดับความเสี่ยงของคุณและวิธีประเมินความเสี่ยงทางไซเบอร์
- หลักสูตรนี้ครอบคลุมถึงกรอบความปลอดภัยไซเบอร์และสิ่งที่จำเป็นสำหรับการจัดทำแผนการตอบสนองต่อเหตุการณ์ที่เกิดขึ้น
- หลักสูตรนี้เป็นหลักสูตรที่เน้นทฤษฎี [Non-Technical] การการอภิปรายหารือแลกเปลี่ยนความคิดเห็นแบบกลุ่มรวมถึงแบบฝึกหัดต่างๆ
องค์กรใดสนใจจัดอบรม สอบถามทางฝ่ายขาย forensics@orionforensics.com
10 อาชีพในสายงาน Cyber security อัพเดทปี 2020 !
1.IT Auditors: ตำแหน่งนี้จะประเมินการควบคุมความน่าเชื่อถือและความสมบูรณ์ของสภาพแวดล้อมไอทีของบริษัท โดยระบุข้อบกพร่องในเครือข่ายของระบบและสร้างแผนปฏิบัติการเพื่อป้องกันการละเมิดความปลอดภัย บทบาทของ IT Auditors เหมาะกับผู้ที่มีความละเอียดรอบคอบในการดูรายละเอียดและความสามารถในการบันทึกข้อมูลที่ซับซ้อนได้อย่างแม่นยำ สามารถระบุและบันทึกช่องว่างใด ๆ และรวบรวมไว้ในรายงานเพื่อให้ฝ่ายบริหารดำเนินการ IT Auditors อาจรู้จักกันในชื่อตำแหน่งดังนี้ :
- Senior IT internal auditor
- Senior IT compliance analyst
- Incident analyst/responder
2.Incident Analysts: ตำแหน่งนี้ได้รับการฝึกฝนให้ตอบสนองต่อเหตุการณ์ด้านความปลอดภัยอย่างรวดเร็วในขณะที่มีการเปิดเผย โดยระบุสาเหตุของเหตุการณ์ดำเนินการควบคุมความเสียหายตรวจสอบสถานการณ์และให้คำแนะนำเกี่ยวกับวิธีป้องกันเหตุการณ์ในอนาคต ภูมิหลังด้านนิติวิทยาศาสตร์คอมพิวเตอร์ (Computer Forensics ) หรือการสืบสวนทางคอมพิวเตอร์ (computer investigations ) เป็นกุญแจสำคัญในการก้าวเข้าสู่อาชีพนี้เนื่องจาก Incident Analysts ต้องพึ่งพาเครื่องมือทางนิติวิทยาศาสตร์คอมพิวเตอร์ (computer forensic tools ) ที่หลากหลาย Incident Analysts อาจรู้จักกันในชื่อตำแหน่งดังนี้ :
- Information security project manager
- Security project manager
- Senior analyst, information security
3.Cybercrime Investigators: ตำแหน่งนี้ตรวจสอบอาชญากรรมหลายอย่าง ตั้งแต่การกู้คืนระบบไฟล์บนคอมพิวเตอร์ที่ถูกแฮ็กหรือเสียหายไปจนถึงการสืบสวนอาชญากรรมต่อเด็ก ตามข้อมูลของ Infosec โดยการกู้คืนข้อมูลที่ละเอียดอ่อนจากอุปกรณ์ที่อาชญากรใช้เป็นหลักฐานในการดำเนินคดี โดยทำงานร่วมกับเจ้าหน้าที่บังคับใช้กฎหมายและเป็นพยานในศาล ผู้สืบสวนอาชญากรรมไซเบอร์ อาจรู้จักกันในชื่อตำแหน่งดังนี้ :
- Digital forensics analyst
- Cyber-IT/forensic/security incident responder
- Cyberforensics analyst
- Digital forensics technician
- Cybersecurity forensic analyst
4.Cybersecurity Specialists: ตำแหน่งนี้มีบทบาทสำคัญในการรักษาความปลอดภัยให้กับระบบข้อมูลคอมพิวเตอร์ของ บริษัท โดยต้องมีทักษะที่มีความเชี่ยวชาญสูงเพื่อป้องกันภัยคุกคามต่อองค์กร เช่นมัลแวร์ ไวรัสฟิชชิ่ง และการโจมตีแบบ Denial-of-service attacks (DDOS) ผู้เชี่ยวชาญด้านความปลอดภัยทางไซเบอร์ อาจรู้จักกันในชื่อตำแหน่งดังนี้ :
- Information security specialist
- IT specialist, information security
- Information technology specialist — information security
- IT security specialist
5.Cybersecurity Analyst: ตำแหน่งนี้เป็นงานระดับเริ่มต้นในด้านความปลอดภัยทางไซเบอร์และเป็นตัวเลือกยอดนิยมสำหรับผู้มาใหม่ในสายงาน โดยเริ่มจากการเข้ารหัสการส่งข้อมูล ทำการประเมินความเสี่ยงสร้างไฟร์วอลล์และปกป้องข้อมูลที่ละเอียดอ่อน นักวิเคราะห์ความปลอดภัยทางไซเบอร์ อาจรู้จักกันในชื่อตำแหน่งดังนี้ :
- Information security analyst
- Security analyst
- IT security analyst
- Senior security analyst
6.Cybersecurity Consultants : ตำแหน่งนี้ช่วยให้ธุรกิจเข้าใจสิ่งแวดล้อมของภัยคุกคามในปัจจุบันและประเมินความเสี่ยงที่อาจเกิดจากปัญหาด้านความปลอดภัยทางไซเบอร์ เหตุการณ์ด้านความปลอดภัยและการโจมตี ที่ปรึกษาด้านความปลอดภัยทางไซเบอร์มักมีบทบาททั้งผู้โจมตีและเหยื่อ พวกเขาสามารถทำงานได้ทั้งในทีมสีแดงและสีน้ำเงินและเสนอข้อมูลเชิงลึกให้กับองค์กรว่าพวกเขาสามารถป้องกันตนเองจากภัยคุกคามทางไซเบอร์ได้ดีขึ้นอย่างไร ที่ปรึกษาด้านความปลอดภัยทางไซเบอร์อาจรู้จักกันในชื่อตำแหน่งดังนี้ :
- Security consultant
- Security specialist
- Commercial security consultant
- Senior security consultant
7.Penetration Testers: ตำแหน่งนี้คือแฮกเกอร์ที่มีจริยธรรมของโลกไซเบอร์ พวกเขาทำการจำลองการโจมตีระบบรักษาความปลอดภัยขององค์กรเพื่อค้นหาจุดอ่อนหรือช่องโหว่ก่อนที่แฮกเกอร์ตัวจริงจะค้นพบและใช้ประโยชน์จากพวกมัน Penetration Testers อาจรู้จักกันในชื่อตำแหน่งดังนี้ :
- Ethical hacker
- Assurance validator
8.Cybersecurity Architects: ตำแหน่งนี้คือผู้นำองค์กรที่มีความคิดเลียนแบบแฮ็กเกอร์ โดยมีหน้าที่รับผิดชอบในการสร้างและรักษาโครงสร้างความปลอดภัยขององค์กรเพื่อป้องกันการโจมตีที่อาจเกิดขึ้น และยังดูแลทีมรักษาความปลอดภัยมั่นคงไซเบอร์ Cybersecurity Architects อาจรู้จักกันในชื่อตำแหน่งดังนี้ :
- Security architect
- Information security architect
- Senior security architect
- IT security architect.
9.Cybersecurity Engineers: ตำแหน่งนี้เป็นผู้เชี่ยวชาญที่มีทักษะสูงและมุ่งเน้นรายละเอียดในแนวหน้าในการปกป้องบริษัท จากการละเมิดความปลอดภัย ความรับผิดชอบประจำวัน ได้แก่ การวิเคราะห์เครือข่ายคอมพิวเตอร์ การตรวจสอบว่าเครือข่ายทำงานอย่างปลอดภัยและคาดการณ์ปัญหาด้านความปลอดภัยที่อาจเกิดขึ้นในอนาคต แกนหลักของบทบาทนี้เกี่ยวข้องกับการออกแบบระบบคอมพิวเตอร์ที่สามารถต้านทานการถูกโจมตีทางไซเบอร์หรือภัยธรรมชาติ วิศวกรความปลอดภัยทางไซเบอร์ อาจรู้จักกันในชื่อตำแหน่งดังนี้ :
- Security engineer
- Network security engineer
- Data security engineer
- IA/IT security engineer
10.Cybersecurity Managers: ตำแหน่งนี้เป็นผู้เชี่ยวชาญด้านไอทีระดับสูงที่มีบทบาทสำคัญในการสร้างกลยุทธ์การรักษาความปลอดภัยขององค์กรและดูแลพนักงานรักษาความปลอดภัยข้อมูล
หลักสูตรอบรม Computer Forensics เพิ่มทักษะการทำงาน คลิก
แหล่งที่มา www.radio.com
Read More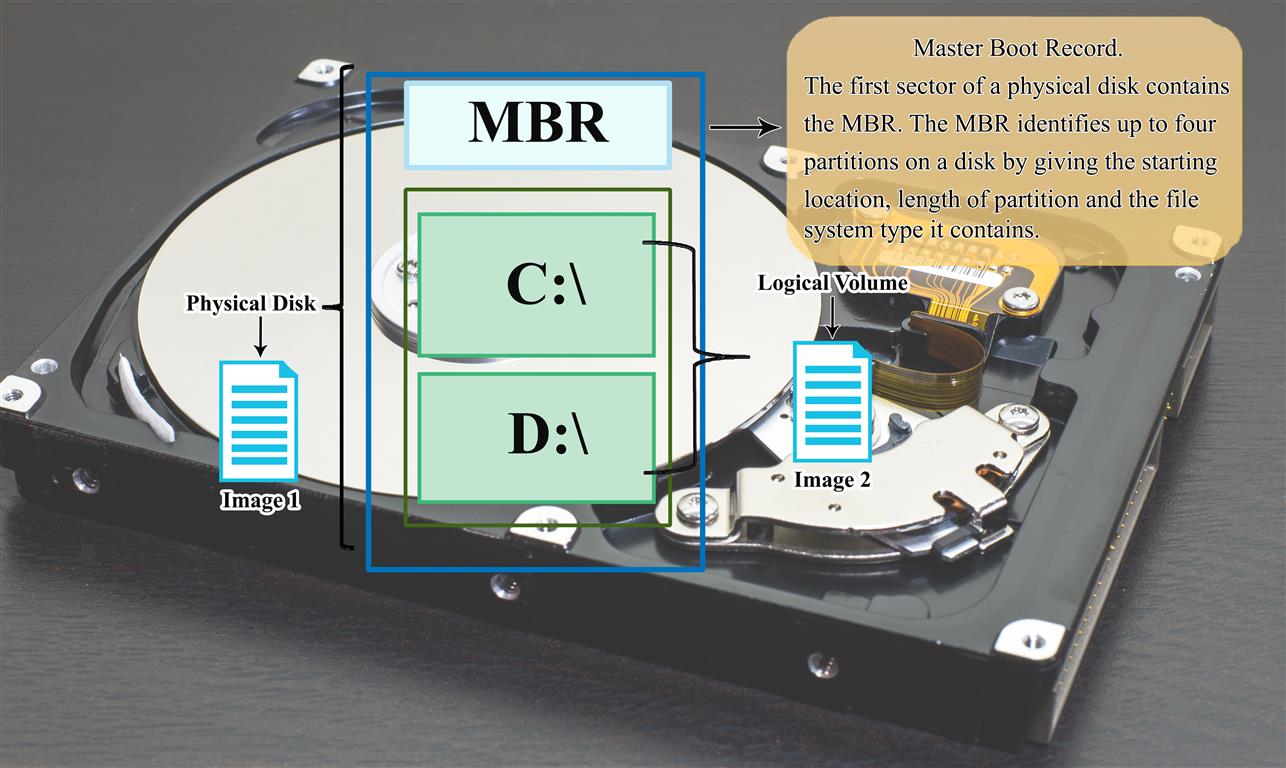
การสำเนาพยานหลักฐานต้นฉบับ (Forensics Image) คืออะไร
การสำเนาพยานหลักฐานต้นฉบับ หรือ Forensics Imaging เป็นกระบวนการของการสำเนาของฮาร์ดไดรฟ์ และเป็นพื้นฐานทางนิติคอมพิวเตอร์, การกู้คืนข้อมูล และกระบวนการค้นหาข้อมูลทางอิเล็กทรอนิกสิ์ ซึ่งกระบวนการ Imaging นั้นจะทำกับข้อมูล ทุกๆข้อมูล ที่บันทึกอยู่ในฮาร์ดไดรฟ์ ซึ่งข้อมูลในฮาร์ดไดรฟ์ จะบันทึกในลักษณะของเลข 0 และ 1
Read MoreOrion Forensics LAB ได้ลงนามบันทึกข้อตกลง (MOU) กับสถาบัน Korat Institute of Technology and Enterprise (KITE)
แอนดรู สมิทธ์ -ผู้อำนวยการ Orion Forensics LAB ได้ลงนามบันทึกข้อตกลง (MOU) กับ Mr.Muhamad Arshad จากสถาบัน Korat Institute of Technology and Enterprise (KITE) ในประเทศไทย เมื่อวันที่ 17 กันยายน 2563
จุดประสงค์ของการลงนามครั้งนี้มีขึ้น เพื่อความร่วมมือในโครงการฝึกอบรมสืบสวนอาชญากรรมไซเบอร์ระดับเริ่มต้น สำหรับบุคคลทั่วไปหรือผู้ที่สนใจ ในประเทศปากีสถานและประเทศอื่น ๆ


หลักสูตรอบรมทั้งหมด คลิก
ฟรี 21 เครื่องมือทางนิติวิทยาศาสตร์ที่ดีที่สุดในปี 2020
ฟรี 21 เครื่องมือทางนิติวิทยาศาสตร์ที่ดีที่สุดในปี 2020 – อาจทราบแล้วว่าการละเมิดข้อมูล (Data Breach) เกิดขึ้นแทบทุกวัน นิติวิทยาศาสตร์มีความเกี่ยวข้องกับการเก็บรักษา[preservation] การได้มาซึ่งหลักฐาน[ acquisition ] การจัดทำบันทึกเอกสาร [documentation] การวิเคราะห์หลักฐาน [analysis] และการตีความหลักฐาน [interpretation of evidence] จากสื่อบันทึกประเภทต่างๆ ,
นิติวิทยาศาสตร์มีการพัฒนามานานหลายทศวรรษโดยผ่านสาขาต่างๆของนิติวิทยาศาสตร์และได้กลายเป็นส่วนสำคัญของการบังคับใช้กฎหมายทั่วโลก เพื่อต่อสู้กับอาชญากรรมไซเบอร์และปกป้องทรัพย์สินดิจิทัลบนอินเทอร์เน็ตดังนั้น การพิสูจน์หลักฐานเป็นสิ่งจำเป็นอย่างยิ่งในโลกปัจจุบัน
ดังนั้นเมื่อทำการตรวจสอบทางนิติวิทยาศาสตร์ไม่ว่าจะด้วยวัตถุประสงค์ใดก็ตามคุณต้องใช้เครื่องมือที่เหมาะสม
ต่อไปนี้คือ 21 เครื่องมือทางนิติวิทยาศาสตร์ที่ดีที่สุดในปี 2020 ซึ่งสามารถดาวโหลดมาใช้ฟรีได้
1- Autopsy
Autopsy จะช่วยให้คุณค้นหาโปรแกรม open source และปลั๊กอิน plugins จำนวนมากที่ใช้ใน The Sleuth Kit
มีการใช้งานจริงโดยหน่วยงานบังคับใช้กฎหมายของทหารและองค์กร เมื่อต้องการตรวจสอบสิ่งที่เกิดขึ้นบนคอมพิวเตอร์ แต่คุณยังสามารถใช้เพื่อกู้คืนรูปภาพจากหน่วยความจำได้อีกด้วย
2- Magnet Encrypted Disk Detector
Magnet Encrypted Disk Detector เป็นเครื่องมือ command-line ที่สามารถตรวจสอบไดรฟ์ข้อมูลที่เข้ารหัสในระบบคอมพิวเตอร์ได้อย่างรวดเร็วและไม่ล่วงล้ำ
นี่เป็นเครื่องมือที่มีประโยชน์มากในระหว่างการตอบสนองต่อเหตุการณ์ [Incident Response ]เนื่องจากสิ่งที่ Encrypted Disk Detector ทำคือตรวจสอบ physical driveในระบบสำหรับไดรฟ์ข้อมูลที่เข้ารหัส
และแน่นอนว่าคุณไม่ต้องเสียค่าใช้จ่ายใด ๆ ในการใช้งานเพราะมันฟรีทั้งหมด
3- Wireshark
Wireshark เป็นเครื่องมือดักจับและวิเคราะห์เครือข่ายแบบ Open Source ซึ่งจะช่วยให้คุณเห็นสิ่งที่เกิดขึ้นในเครือข่ายของคุณในขั้นที่ละเอียดมาก
นอกจากนี้ยังใช้ในสถานประกอบการเชิงพาณิชย์และไม่แสวงหาผลกำไร หน่วยงานรัฐบาลและสถาบันการศึกษาหลายแห่งและยังมีประโยชน์เมื่อตรวจสอบเหตุการณ์ที่เกี่ยวข้องกับเครือข่ายการแก้ไขปัญหาเครือข่ายการวิเคราะห์การพัฒนาซอฟต์แวร์และโปรโตคอลการสื่อสารหรือเพื่อการศึกษา
4- Magnet RAM Capture
Magnet RAM Capture เป็นเครื่องมือจาก Magnet Forensics และออกแบบมาเพื่อจับภาพ physical memory ของคอมพิวเตอร์ของผู้ต้องสงสัย
การทำเช่นนี้จะช่วยให้คุณสามารถกู้คืนและวิเคราะห์ข้อมูลที่มีค่าที่พบในหน่วยความจำได้ในระหว่างการตรวจสอบ
นอกจากนี้ยังมีตัวเลือกในการส่งออกข้อมูลหน่วยความจำที่บันทึกในรูปแบบ Raw format เพื่ออัปโหลดไปยังเครื่องมือวิเคราะห์อื่น ๆ ได้อย่างง่ายดาย และยังเป็นเครื่องมือฟรี
5- Network Miner
Network miner เป็นเครื่องวิเคราะห์ทางนิติวิทยาศาสตร์ของเครือข่ายที่สามารถใช้เพื่อตรวจจับระบบปฏิบัติการ ชื่อโฮสต์ sessions และพอร์ตที่เปิดผ่านการ packet sniffing หรือโดยไฟล์ PCAP
บริษัท และองค์กรต่างๆทั่วโลก หรือทีม incident response องค์กรต่างๆ และหน่วยงานบังคับใช้กฎหมาย ได้นำtools นี้มาใช้ โดยไม่มีค่าใช้จ่ายใดๆ
6- NMAP
NMAP หรือ Network Mapper เป็นหนึ่งในเครือข่ายและเครื่องมือตรวจสอบความปลอดภัยที่ได้รับความนิยมมากที่สุด ผู้ดูแลระบบเครือข่ายเพื่อสแกนพอร์ตและแผนที่เครือข่ายที่ใช้ สามารถระบุได้ว่าพอร์ตใดที่ซอฟต์แวร์บางตัวกำลังทำงานอยู่และสามารถค้นหาโฮสต์ที่มีอยู่ รวมถึงบริการที่นำเสนอ
นอกจากนี้ยังปรากฏในภาพยนตร์หลายเรื่องที่คุณอาจเคยเห็นเช่น Matrix, Snowden, Ocean’s 8 และอื่น ๆ อีกมากมายและเป็นเครื่องมือที่ยอดเยี่ยมที่สามารถใช้งานได้ง่ายบนเซิร์ฟเวอร์ของคุณโดยไม่ต้องจ่ายอะไรเลย
7- RAM Capturer
RAM Capturer โดย Belkasoft ยังเป็นเครื่องมือที่จะช่วยให้คุณถ่ายโอนข้อมูลจาก volatile memory ของคอมพิวเตอร์ ซึ่งเข้ากันได้กับ Windows OS และไม่จำเป็นต้องติดตั้งลงเครื่อง สามารถเรียกใช้งานได้จาก usb
Memory dumps อาจเป็นแหล่งที่มีค่าของหลักฐานและข้อมูลที่เปลี่ยนแปลงได้ ส่วนใหญ่เป็นเพราะในบางครั้งคุณสามารถค้นหารหัสผ่านสำหรับไดรฟ์ข้อมูลที่เข้ารหัสได้ เครื่องมือนี้ยังสามารถใช้ได้ฟรี
9-FAW หรือ Forensics Acquisition of Websites เป็นเครื่องมือในการเก็บหน้าเว็บสำหรับการตรวจสอบทางนิติวิทยาศาสตร์
โดยสามารถเลื่อนไปทางด้านข้างของจอและแนวนอนเพื่อเลือกพื้นที่หน้าเว็บที่จะวิเคราะห์ได้ นอกจากนี้ยังจับภาพทุกประเภท จับซอร์สโค้ด HTML ของหน้าเว็บและสามารถรวมเข้ากับ Wireshark (เครื่องมือลำดับที่3) และยังเป็นเครื่องมือฟรีสำหรับนักนิติวิทยาศาสตร์
9- HashMyFiles
HashMyFiles จะช่วยให้คุณคำนวณค่าแฮช MD5 และ SHA1
เมื่อค้นหาข้อมูลค่าแฮชในไฟล์ คุณจะสามารถคำนวณความสมบูรณ์ของไฟล์ได้
ข้อเสียคือ ไม่มีไฟล์ความช่วยเหลือให้ใช้งาน และอินเทอร์เฟซต้องการการปรับปรุงบางอย่างอย่างแน่นอน แต่ต้องได้รับการปรับปรุงจากมุมมองภาพเท่านั้น แต่ยังคงให้ใช้ฟรีได้
10.Crowd Response
Crowd Response เป็นแอปพลิเคชั่น windows พัฒนาโดย Crowd Strike ที่จะช่วยคุณรวบรวมข้อมูลระบบสำหรับการตอบสนองต่อเหตุการณ์ { incident response }และภารกิจด้านความปลอดภัย
CrowdResponse เหมาะอย่างยิ่งกับการรวบรวมข้อมูลที่ไม่ล่วงล้ำจากหลายระบบเมื่อตำแหน่งของระบบอยู่ข้ามเครือข่าย ตามที่ผู้เชี่ยวชาญด้านความปลอดภัยของ iicybersecurityของ CrowdResponse ได้ระบุไว้ แอปพลิเคชั่นนี้สามารถใช้ได้ฟรี
11- ExifTool
ExifTool จะช่วยให้คุณอ่านเขียนและแก้ไขข้อมูล Meta สำหรับไฟล์ประเภทต่างๆ สามารถอ่าน EXIF, GPS, IPTC, XMP, JFIF, GeoTIFF, Photoshop IRB, FlashPix เป็นต้น
ExifTool คืออะไร? คือไลบรารี Perl ที่ไม่ขึ้นกับแพลตฟอร์ม พร้อมด้วยแอปพลิเคชัน command-line สำหรับการอ่านเขียนและแก้ไขข้อมูล Meta ในไฟล์ที่หลากหลาย
รองรับรูปแบบข้อมูล Meta ที่แตกต่างกันมากมายและคุณสมบัติบางอย่างรวมถึงภาพ Geotags จากไฟล์บันทึกการติดตาม GPS พร้อมการแก้ไขเวลา และความจริงที่ว่ามันสร้างบันทึกการติดตามจากภาพที่ติดแท็กตำแหน่ง และแน่นอนว่ายังสามารถใช้ได้ฟรีอีกด้วย
12- SIFT
SIFT ซึ่งย่อมาจากชุดเครื่องมือทางนิติวิทยาศาสตร์ในการสืบสวนของ SANS เป็นชุดเครื่องมือทางนิติวิทยาศาสตร์ทั้งหมดที่คุณต้องการและเป็นหนึ่งในแพลตฟอร์มการตอบสนองต่อเหตุการณ์แบบ open source ที่ได้รับความนิยมมากที่สุด
SIFT Workstation ประกอบด้วยกลุ่มของการตอบสนองต่อเหตุการณ์ { incident response }แบบ open source ฟรีและเครื่องมือทางนิติวิทยาศาสตร์ที่ออกแบบมาเพื่อทำการตรวจสอบทางนิติวิทยาศาสตร์ดิจิทัลโดยละเอียดในสถานการณ์ต่างๆ
และหากดูเหมือนว่ายังไม่เพียงพอก็สามารถใช้งานได้อย่างอิสระและอัปเดตบ่อยครั้ง
13- Browser History Capturer and Browser History viewer ตัวจับประวัติเบราว์เซอร์โดย Foxton และโปรแกรมดูประวัติเบราว์เซอร์
Browser History Viewer (BHV) เป็นเครื่องมือซอฟต์แวร์ทางนิติวิทยาศาสตร์สำหรับการดึงข้อมูลและดูประวัติอินเทอร์เน็ตจากเว็บเบราว์เซอร์หลักบนเดสก์ท็อป และผู้ตรวจสอบประวัติเบราว์เซอร์เป็นเครื่องมือทางนิติวิทยาศาสตร์ของเบราว์เซอร์ที่มักใช้ในการจับแยกและวิเคราะห์ข้อมูลประวัติการท่องเว็บของเว็บเบราว์เซอร์ และนี่เป็นเครื่องมือฟรี
14- Sleuth Kit ชุดนักสืบ
Sleuth Kit คือชุดเครื่องมือ command-line เพื่อตรวจสอบและวิเคราะห์ไดรฟ์ข้อมูลและระบบไฟล์ที่ใช้สำหรับการสืบสวนทางนิติวิทยาศาสตร์แบบดิจิทัล ด้วยการออกแบบแบบแยกส่วนทำให้สามารถใช้เพื่อแกะข้อมูลที่ถูกต้องและค้นหาหลักฐานได้
โดยทั่วไปแล้วการใช้งานนี้มักใช้ในการสืบสวนอาชญากรรมหรือการพิสูจน์หลักฐานทางดิจิทัล หรือเพียงเพื่อการวิเคราะห์ระบบไฟล์ และแน่นอนว่ามันใช้งานได้ฟรีโดยสิ้นเชิง
15.CAINE
เป็นเครื่องมือทางนิติวิทยาศาสตร์ที่สมบูรณ์พร้อมด้วยอินเทอร์เฟซแบบกราฟิกที่เป็นมิตร นี่คือแพลตฟอร์มนิติวิทยาศาสตร์ดิจิทัลที่สมบูรณ์และอินเทอร์เฟซแบบกราฟิกที่ทำงานร่วมกับเครื่องมือทางนิติวิทยาศาสตร์ดิจิทัลอื่น ๆ
เครื่องมือบางอย่างที่มาพร้อมกับ CAINE ได้แก่ : The Sleuth Kit, Autopsy, RegRipper, Wireshark, PhotoRec
16- Volatility Framework
Volatility Framework เป็นเครื่องมือทางนิติวิทยาศาสตร์ แบบ Open Source ที่ไม่เหมือนใครซึ่งช่วยให้ผู้ตรวจสอบวิเคราะห์สถานะ Run time ของอุปกรณ์ โดยใช้ข้อมูลระบบที่พบใน volatile memory หรือ RAM ตามที่ ผู้เชี่ยวชาญจาก International Institute of Cyber Security ได้ระบุว่าเป็นหนึ่งในเครื่องมือที่ดีที่สุด โดยใช้สำหรับการตอบสนองต่อเหตุการณ์และการวิเคราะห์มัลแวร์ [Volatility Data คือ ] และสิ่งที่ดีที่สุดคือสามารถใช้ได้ฟรี
17- Paladin Forensic Suite
PALADIN เป็นเครื่องมือที่ใช้ Ubuntu ซึ่งช่วยให้คุณสามารถลดความซับซ้อนของงานทางนิติวิทยาศาสตร์ได้ ในนั้นคุณจะพบเครื่องมือทางนิติวิทยาศาสตร์แบบ Open Source ที่รวบรวมไว้จำนวนมาก ซึ่งสามารถใช้เพื่อทำงานต่างๆได้ มีเครื่องมือที่มีประโยชน์มากกว่า 100 รายการสำหรับการตรวจสอบเนื้อหาที่เป็นอันตราย สามารถช่วยให้งานนิติวิทยาศาสตร์ของคุณง่ายขึ้นอย่างรวดเร็วและมีประสิทธิภาพ
และส่วนที่ดีที่สุดคือได้รับความอนุเคราะห์จาก SUMURI ซึ่งหมายความว่าฟรีสำหรับทุกคน
18-FTK IMAGE
AccessData FTK Imager เป็นเครื่องมือทางนิติวิทยาศาสตร์สำหรับ Windows ซึ่งมีจุดประสงค์หลักในการดูข้อมูลที่กู้คืนได้จากดิสก์ประเภทใดก็ได้ นอกจากนี้ยังสามารถสร้างหลักฐานที่สมบูรณ์แบบซึ่งเรียกว่าการสำเนาพยานหลักฐาน (Forensics Images) ของข้อมูลนั้น
19.Bulk_extractor
Bulk_extractor เป็นเครื่องมือทางนิติวิทยาศาสตร์ของคอมพิวเตอร์ที่สแกนภาพดิสก์ไฟล์หรือไดเรกทอรีของไฟล์
ผลลัพธ์ที่ได้สามารถตรวจสอบและวิเคราะห์ได้อย่างง่ายดายด้วยเครื่องมืออัตโนมัติ โปรแกรมนี้สามารถใช้สำหรับการบังคับใช้กฎหมายการป้องกัน ข่าวกรองและการตรวจสอบทางไซเบอร์
Bulk extractor มักจะแตกต่างจากเครื่องมือทางนิติวิทยาศาสตร์อื่น ๆ ด้วยความเร็วของมัน เนื่องจากมันจะไม่สนใจโครงสร้างระบบไฟล์ bulk extractor สามารถประมวลผลส่วนต่างๆของดิสก์แบบขนาน และยังเป็นเครื่องมือฟรี
20- LastActivityView
LastActivityView เป็นแอพพลิเคชั่นซอฟต์แวร์แบบพกพาที่จะช่วยให้คุณสามารถดูกิจกรรมล่าสุดที่บันทึกโดยคอมพิวเตอร์
อย่างไรก็ตามในเครื่องมือนี้มีสิ่งสำคัญที่ต้องคำนึงถึงคือ Registry ของ Windows ไม่ได้รับการอัปเดตรายการใหม่
ข้อดีคือ Last Activity View มีการตอบสนองที่ดีมาก จริงๆแล้วมันสามารถตรวจจับกิจกรรมก่อนการใช้งานครั้งแรกและยังทำงานโดยใช้ CPU และ RAM ในปริมาณที่ต่ำมากดังนั้นจึงไม่ส่งผลต่อประสิทธิภาพโดยรวมของคอมพิวเตอร์ของคุณ แน่นอนว่าฟรีทั้งหมดและใช้งานง่าย
แม้ว่า AccessData FTK Imager จะดูเหมือนเครื่องมือระดับมืออาชีพที่สร้างขึ้นสำหรับขั้นตอนทางนิติวิทยาศาสตร์ขั้นสูงเท่านั้น แต่ก็ใช้งานง่าย และฟรีอีกด้วย
21-FireEye RedLine
FireEye’s premier เป็นเครื่องมือรักษาความปลอดภัยปลายทางที่ให้ความสามารถในการตรวจสอบโฮสต์แก่ผู้ใช้เพื่อค้นหาสัญญาณของกิจกรรมที่เป็นอันตรายผ่านหน่วยความจำและการวิเคราะห์ไฟล์
พร้อมใช้งานจากสภาพแวดล้อม OS X และ Linux
คุณสมบัติบางอย่างรวมถึงการตรวจสอบและรวบรวมกระบวนการและไดรเวอร์ที่กำลังทำงานอยู่ทั้งหมดจากหน่วยความจำข้อมูลเมตาของระบบไฟล์ข้อมูลรีจิสทรีบันทึกเหตุการณ์ข้อมูลเครือข่ายบริการงานและประวัติเว็บ
นอกจากนี้ยังมีประโยชน์อย่างมากในการวิเคราะห์เชิงลึกเนื่องจากช่วยให้ผู้ใช้สามารถกำหนดไทม์ไลน์และขอบเขตของเหตุการณ์ได้นอกจากจะเป็นซอฟต์แวร์ฟรี
เครื่องมือทั้ง 21 ชิ้นสำหรับนิติวิทยาศาสตร์ดิจิทัลจะช่วยคุณในการสอบสวนเพื่อทำการตัดสินใจอย่างมีข้อมูลเกี่ยวกับคดีที่อยู่ระหว่างการตรวจสอบ
แหล่งที่มา https://www.securitynewspaper.com/
ดาวโหลดฟรี เครื่องมือทางนิติวิทยาศาสตร์
Read More