การอบรมมุ่งเน้นการตรวจพิสูจน์พยานหลักฐานดิจิทัลบนระบบปฏิบัติการ Windows การวิเคราะห์หน่วยความจำ หรือ RAM Analysis และกระบวนการจัดเก็บหลักฐานดิจิทัลอย่างถูกต้องตามหลักนิติวิทยาศาสตร์คอมพิวเตอร์
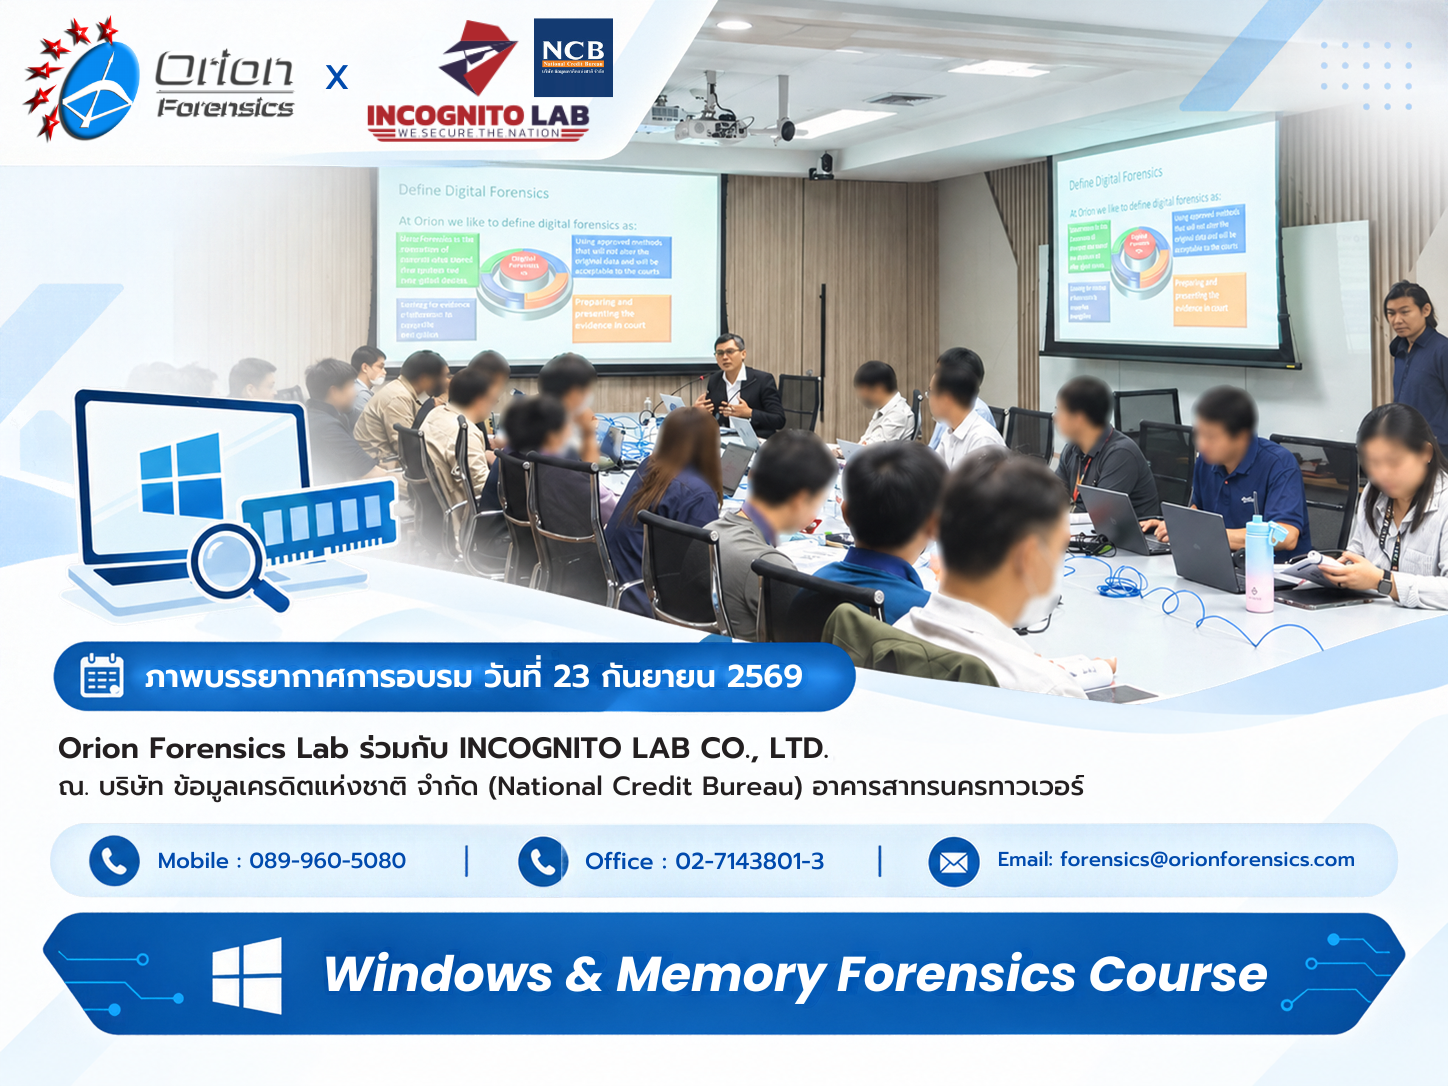
ภาพบรรยากาศการอบรม Windows & Memory Forensics Course วันที่ 23/09/2569
ภาพบรรยากาศการอบรม Windows & Memory Forensics Course

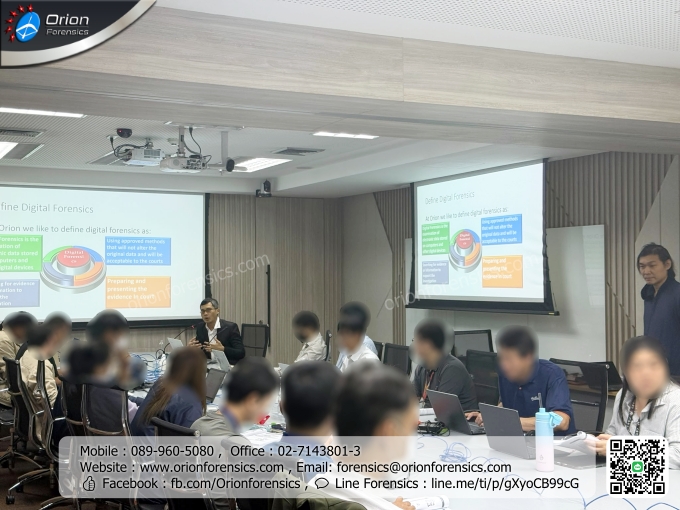
ภาพบรรยากาศการอบรม Windows & Memory Forensics Course
การเรียนรู้ด้าน Digital Forensics ทั้งภาคทฤษฎีและภาคปฏิบัติ
ตลอดการอบรม ผู้เข้าร่วมได้เรียนรู้ทั้งภาคทฤษฎีและภาคปฏิบัติด้าน Digital Forensics โดยเน้นกระบวนการจัดเก็บ การรักษาสภาพ และการตรวจพิสูจน์พยานหลักฐานดิจิทัลอย่างถูกต้องตามหลักนิติวิทยาศาสตร์คอมพิวเตอร์
เนื้อหายังครอบคลุมเทคนิคด้าน Memory Forensics ซึ่งใช้ตรวจสอบข้อมูลจากหน่วยความจำของระบบ เพื่อสนับสนุนการสืบสวนเหตุการณ์ด้านความมั่นคงปลอดภัยไซเบอร์ การตรวจสอบ Malware และการวิเคราะห์เหตุการณ์ Ransomware
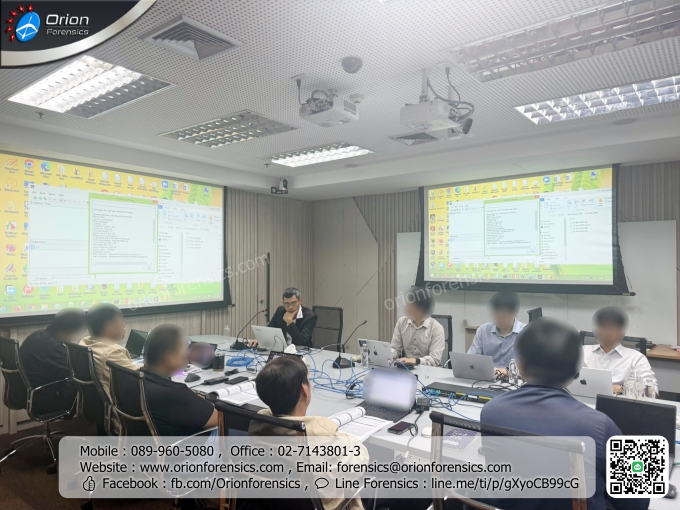
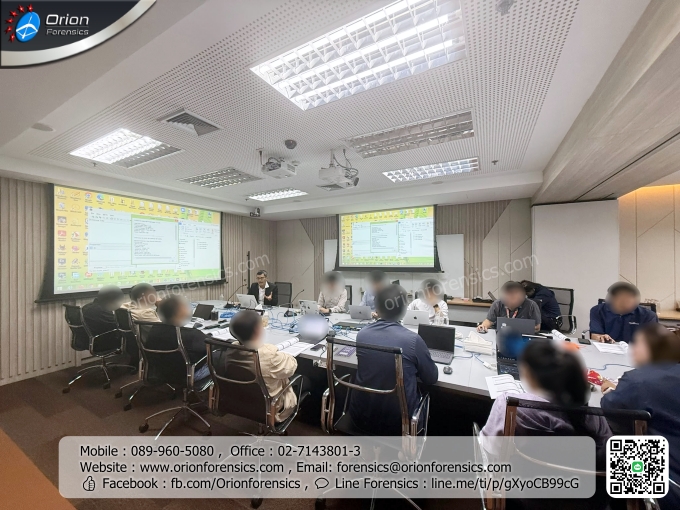
หัวข้อสำคัญในการอบรม Windows และ Memory Forensics
- Forensic Acquisition: การจัดเก็บพยานหลักฐานจากเครื่องคอมพิวเตอร์อย่างถูกต้องและคงสภาพหลักฐาน
- Windows Artifacts: การวิเคราะห์ร่องรอยการใช้งานและข้อมูลสำคัญบนระบบปฏิบัติการ Windows
- Digital Forensic Reports: ตัวอย่างรายงานการจัดเก็บและตรวจพิสูจน์พยานหลักฐานดิจิทัล
- Memory Forensics: หลักการวิเคราะห์หน่วยความจำและความแตกต่างจาก Hard Drive Forensics
- RAM Acquisition: เทคนิคการดึงข้อมูลจากหน่วยความจำ
- Memory Artifacts: การวิเคราะห์ Process, DLLs, Registry และข้อมูลสำคัญภายในหน่วยความจำ
- Malware และ Ransomware Analysis: กรณีศึกษาการตรวจสอบมัลแวร์และแรนซัมแวร์จากข้อมูลในหน่วยความจำ
ช่วงเช้า: การจัดเก็บพยานหลักฐานดิจิทัล
ในช่วงเช้า ผู้เข้าร่วมได้ชมการสาธิตอุปกรณ์และกระบวนการจัดเก็บหลักฐานจากเครื่องคอมพิวเตอร์ตามแนวทาง Digital Forensics ที่ถูกต้อง
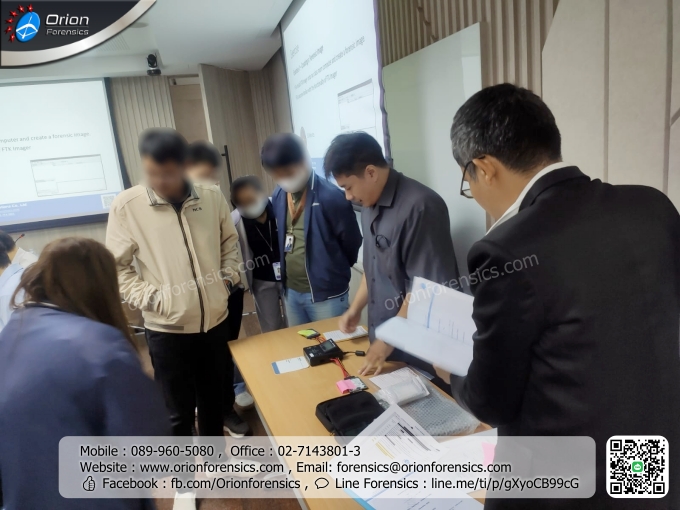
การสาธิตกระบวนการจัดเก็บและตรวจพิสูจน์พยานหลักฐานดิจิทัล
ช่วงบ่าย: Mobile Forensics และการรับมือ Ransomware
ในช่วงบ่ายมีการสาธิตเครื่องมือด้าน Mobile Forensics พร้อมแลกเปลี่ยนแนวทางรับมือภัยคุกคามจาก Ransomware และการสืบสวนเหตุการณ์ด้านความมั่นคงปลอดภัยไซเบอร์
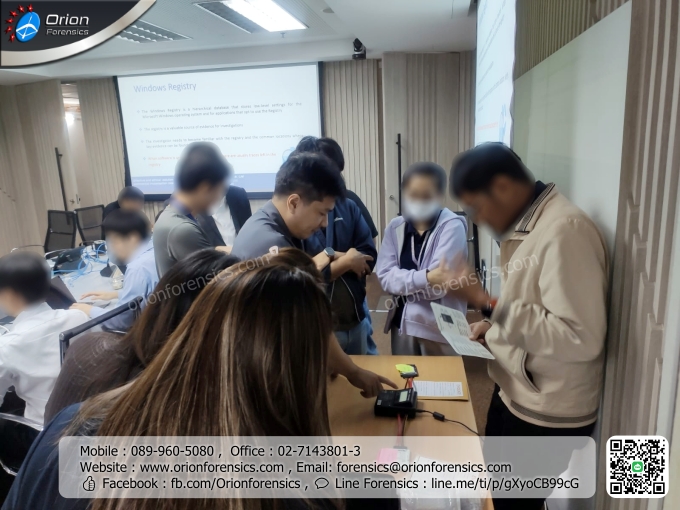
การสาธิตเครื่องมือ Mobile Forensics และการวิเคราะห์เหตุการณ์ด้านไซเบอร์
ขอขอบคุณผู้เข้าร่วมอบรมและหน่วยงานที่ให้การสนับสนุน

หัวข้อที่เกี่ยวข้อง: Windows Forensics, Memory Forensics, Digital Forensics, RAM Analysis, Cyber Investigation, Incident Response, Mobile Forensics, Ransomware, Digital Evidence และ DFIR


เบอร์มือถือ : 089-960-5080
เบอร์บริษัท : 02-714-3801-3 ต่อ Hi-Tech Team
โทรสาร : 02-714-3804
อีเมล :