

เมื่อวันที่ 2 กันยายน พ.ศ. 2569 Orion Forensics Lab ได้จัดการอบรมในหัวข้อ Digital Forensics – Unlocking the Secrets ณ บริษัท โอไร้อัน อินเว็สทิเกชั่น จำกัด ถนนสุขุมวิท 63 กรุงเทพมหานคร เพื่อเสริมสร้างความรู้และทักษะด้านนิติวิทยาศาสตร์ดิจิทัล (Digital Forensics) ให้แก่ผู้ปฏิบัติงานด้านกฎหมายและผู้ที่สนใจในกระบวนการสืบสวนทางดิจิทัล
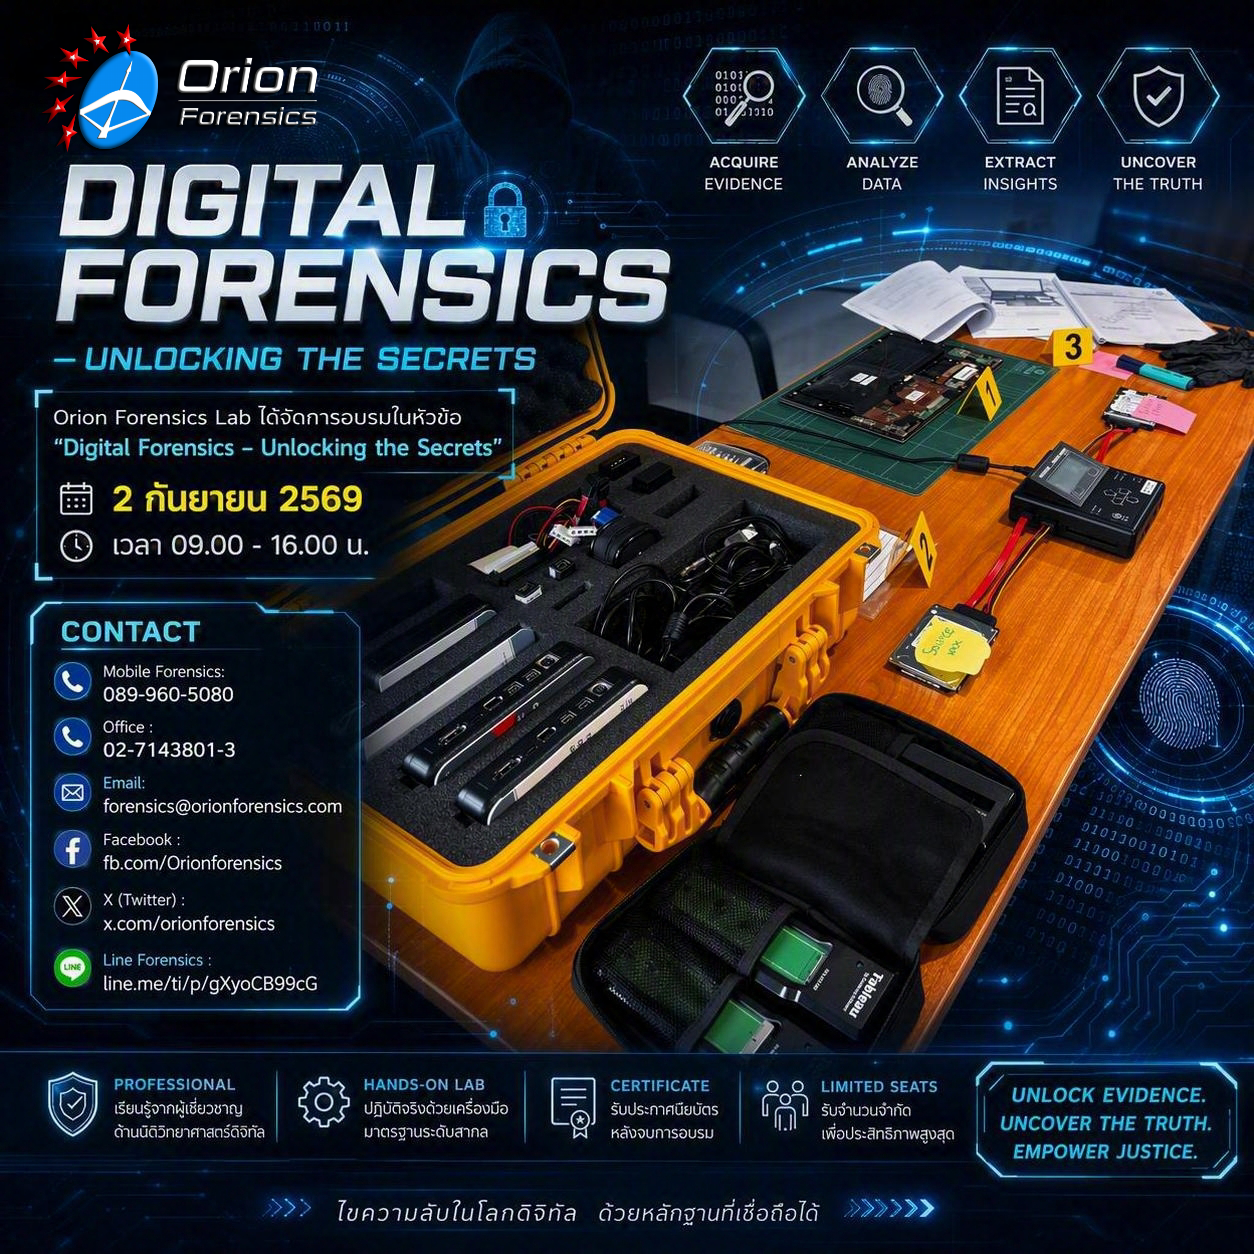
การอบรมหลักสูตร Digital Forensics – Unlocking the Secrets วันที่ 2 กันยายน 2569
ภาพบรรยากาศการอบรม หลักสูตร Digital Forensics – Unlocking the Secrets
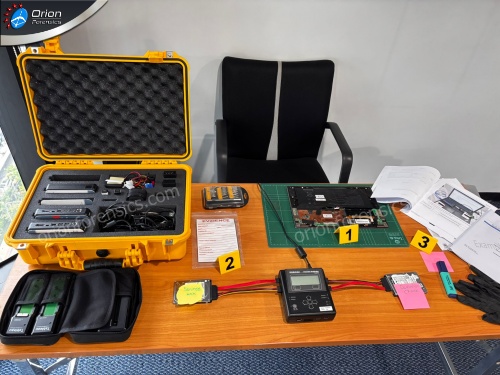
ช่วงเช้า: การเก็บรักษาพยานหลักฐานดิจิทัลอย่างถูกต้อง
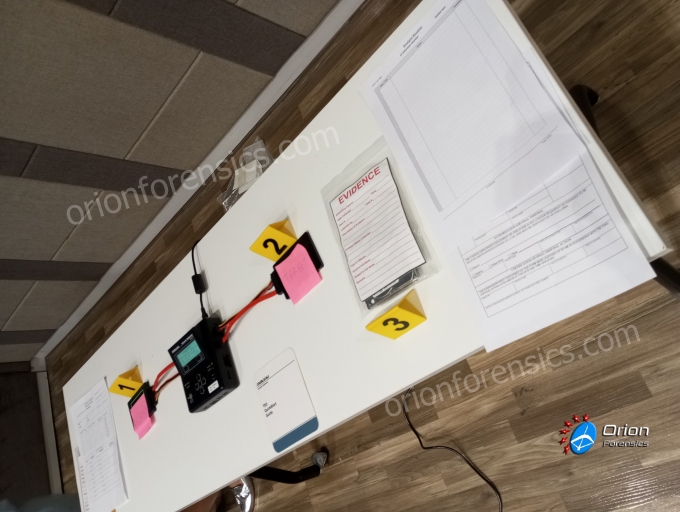
ผู้เข้าอบรมได้เรียนรู้และชมการสาธิตการใช้งานอุปกรณ์ทำสำเนาหลักฐานดิจิทัล (Forensic Duplicator) ซึ่งเป็นเครื่องมือสำคัญในการคงสภาพความสมบูรณ์ของพยานหลักฐาน พร้อมเครื่องมือการทำสำเนาข้อมูลจากอุปกรณ์จัดเก็บข้อมูลประเภท NVMe SSD ตามหลักมาตรฐานงานนิติวิทยาศาสตร์ดิจิทัล เพื่อให้สามารถนำข้อมูลที่ได้ไปใช้เป็นพยานหลักฐานในกระบวนการยุติธรรมได้อย่างถูกต้อง
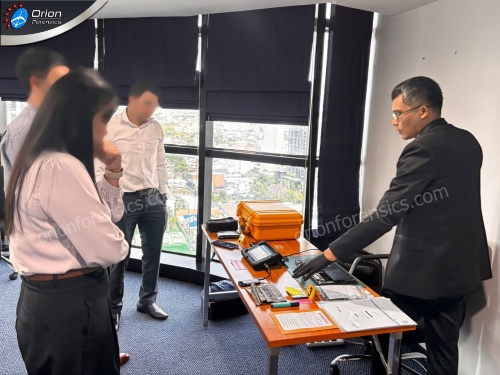
ช่วงบ่าย: Mobile Forensics และการสืบค้นข้อมูลจากอุปกรณ์พกพา
ในภาคบ่าย ผู้เข้าอบรมได้เรียนรู้เทคนิคและขั้นตอนการทำสำเนาข้อมูลจากโทรศัพท์มือถือและอุปกรณ์พกพา (Mobile Forensics) ผ่านการสาธิตการใช้งานเครื่องมือสำหรับ Mobile Forensics Data Acquisition รวมถึงอุปกรณ์เสริมที่ใช้ในงานพิสูจน์หลักฐานดิจิทัล อาทิ
- ถุงฟาราเดย์ (Faraday Bags)
- อุปกรณ์เชื่อมต่อและดึงข้อมูล (Connection & Acquisition Tools)
- อะแดปเตอร์และเครื่องอ่านซิมการ์ด (SIM Card Readers/Adapters)
- ถุงมือและชุดไขควงสำหรับงานตรวจพิสูจน์
- ตัวอย่างแบบฟอร์ม Chain of Custody
- ตัวอย่างรายงานผลการตรวจพิสูจน์ทางนิติวิทยาศาสตร์ดิจิทัล
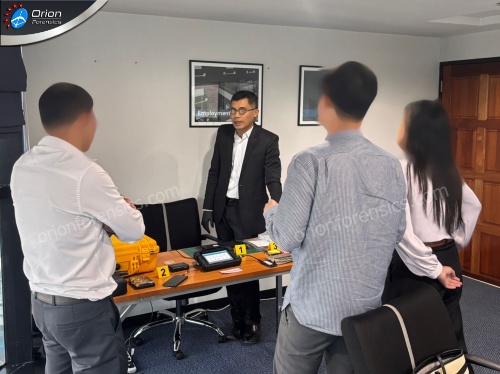
เสริมสร้างความรู้ด้าน Digital Evidence
การอบรมครั้งนี้มุ่งเน้นให้ผู้เข้าอบรมเข้าใจหลักการ กระบวนการ และแนวปฏิบัติในการเก็บรวบรวม วิเคราะห์ และรักษาพยานหลักฐานดิจิทัลจากอุปกรณ์ต่าง ๆ เช่น สมาร์ตโฟน แท็บเล็ต และสื่อจัดเก็บข้อมูลอิเล็กทรอนิกส์ เพื่อให้สามารถนำข้อมูลไปใช้เป็นพยานหลักฐานดิจิทัล (Digital Evidence) ได้อย่างถูกต้องตามหลักวิชาการและกฎหมาย
นอกจากนี้ ยังมีการแลกเปลี่ยนประสบการณ์ระหว่างผู้เชี่ยวชาญด้าน Digital Forensics และผู้เข้าร่วมอบรมจากสายงานกฎหมาย โดยเฉพาะทีมทนายความ (Lawyers) ที่ได้ร่วมแบ่งปันแนวทางการดำเนินคดีในชั้นศาล การรวบรวมพยานหลักฐานออนไลน์ ข้อมูล GPS, IP Address, Metadata, Event Log การตรวจสอบเว็บไซต์ปลอม ตลอดจนแนวทางการนำพยานหลักฐานจากสื่อสังคมออนไลน์ (Social Media Evidence) มาใช้ในกระบวนการยุติธรรม
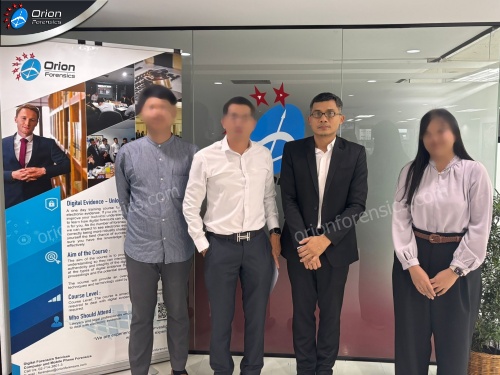
ขอขอบคุณผู้เข้าร่วมอบรมทุกท่าน
Orion Forensics Lab ขอขอบคุณผู้เข้าร่วมอบรมทุกท่านที่ให้ความสนใจและเข้าร่วมแลกเปลี่ยนความรู้ในครั้งนี้ เราหวังเป็นอย่างยิ่งว่าผู้เข้าอบรมจะสามารถนำองค์ความรู้ เทคนิค และประสบการณ์ที่ได้รับไปประยุกต์ใช้ในการสืบสวน การดำเนินคดี และการจัดการพยานหลักฐานดิจิทัลได้อย่างมีประสิทธิภาพและเป็นไปตามมาตรฐานสากล
Orion Forensics Lab Unlocking the Secrets of Digital Evidence 🔍📱💻⚖️
เบอร์มือถือ : 089-960-5080
เบอร์บริษัท : 02-714-3801-3 ต่อ Hi-Tech Team
โทรสาร : 02-714-3804
อีเมล : 


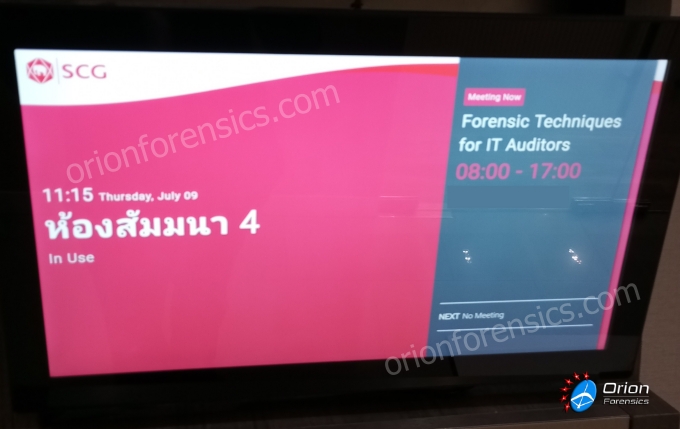
อบรม Forensic Techniques for Auditors: เทคนิคนิติวิทยาศาสตร์ดิจิทัลสำหรับผู้ตรวจสอบ
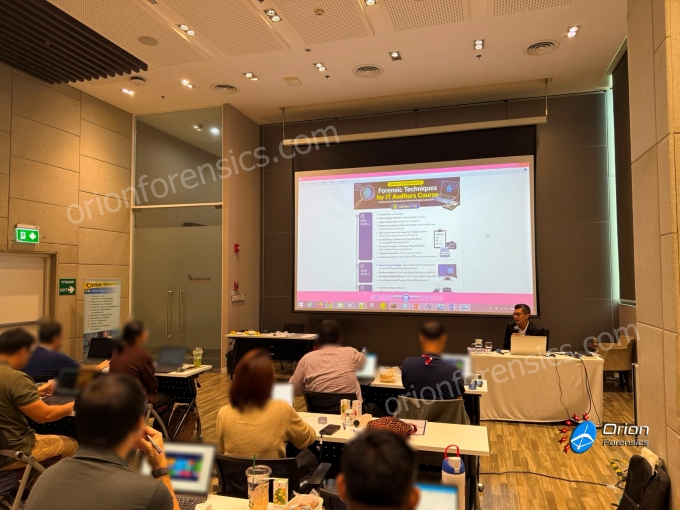
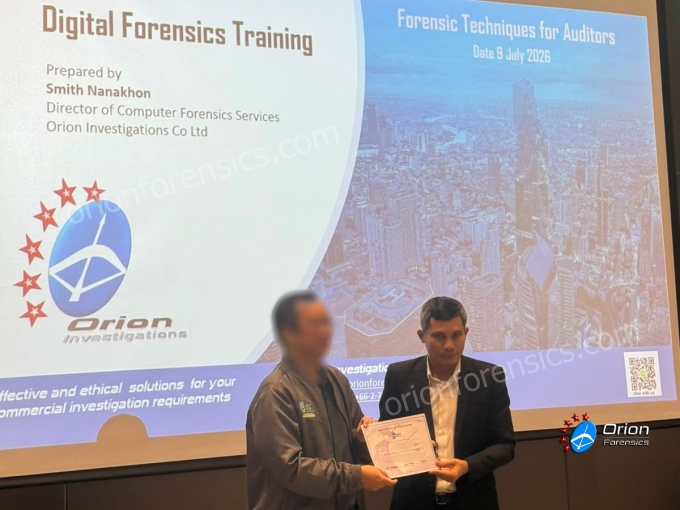
เมื่อวันที่ 9 กรกฎาคม พ.ศ. 2569 บริษัท โอไร้อัน อินเว็สทิเกชั่น จำกัด (Orion Investigations) ได้รับเกียรติเป็นวิทยากรในหลักสูตร Hands-on Workshop: Forensic Techniques for Auditors
การอบรมครั้งนี้ออกแบบมาเพื่อผู้ตรวจสอบระบบสารสนเทศ หรือ IT Auditors ที่ต้องการยกระดับความรู้ด้าน Digital Forensics, Computer Forensics, Electronic Evidence และการตรวจสอบหลักฐานดิจิทัลในบริบทของงาน Audit และ Software Compliance
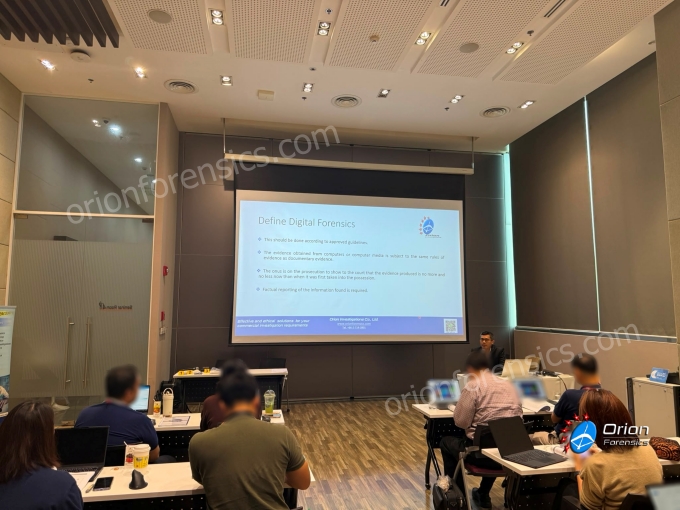
ภาพรวมการอบรม Forensic Techniques for Auditors
หลักสูตร Forensic Techniques for Auditors เป็นการอบรมแบบ 1 วัน ที่ผสมผสานทั้งภาคทฤษฎีและภาคปฏิบัติ เพื่อให้ผู้เข้าอบรมเข้าใจหลักการตรวจพิสูจน์พยานหลักฐานดิจิทัล ตั้งแต่การจัดเก็บหลักฐาน การรักษาสภาพข้อมูล การวิเคราะห์ร่องรอยการใช้งานคอมพิวเตอร์ ไปจนถึงการจัดทำข้อมูลประกอบการตรวจสอบและการดำเนินคดี
นอกจากเนื้อหาด้าน Digital Forensics แล้ว ผู้เข้าอบรมยังได้เห็นกระบวนการทำงานจริงทั้งในรูปแบบ Onsite Audit และ Lab Analysis พร้อมตัวอย่างรายงานการทำสำเนาหลักฐานดิจิทัลและตัวอย่างเคสตรวจสอบข้อมูลออนไลน์
หลักสูตรนี้เหมาะกับใคร
- ผู้ตรวจสอบระบบสารสนเทศ หรือ IT Auditors
- ทีม Internal Audit และ Compliance
- เจ้าหน้าที่ด้าน Software Asset Management และ Software Compliance
- ฝ่ายกฎหมายที่เกี่ยวข้องกับพยานหลักฐานอิเล็กทรอนิกส์
- องค์กรที่ต้องการพัฒนาความสามารถด้าน Digital Forensics ภายในองค์กร
หัวข้อ Hands-on Workshop ที่ผู้เข้าอบรมได้ฝึกปฏิบัติ
ผู้เข้าอบรมได้ลงมือปฏิบัติจริงในหัวข้อสำคัญที่เกี่ยวข้องกับการสืบสวนและตรวจสอบหลักฐานดิจิทัล ได้แก่
- การจัดเก็บและรักษาพยานหลักฐานอิเล็กทรอนิกส์ตามหลักนิติวิทยาศาสตร์ดิจิทัล
- การตรวจสอบซอฟต์แวร์ที่ติดตั้งและประวัติการใช้งานโปรแกรมบนเครื่องคอมพิวเตอร์
- การค้นหาร่องรอยการใช้งานคอมพิวเตอร์และพฤติกรรมของผู้ใช้งาน
- การวิเคราะห์ Windows Registry, Event Logs และ Digital Artifacts ต่าง ๆ
- การตรวจสอบประวัติการเชื่อมต่อ USB Storage และกิจกรรมของผู้ใช้งาน
- การรวบรวมพยานหลักฐานที่สามารถนำไปใช้ประกอบการดำเนินคดีได้อย่างถูกต้อง
ประเด็นสำคัญที่ได้รับจากการอบรม
- เข้าใจหลักการ Digital Forensics และการตรวจพิสูจน์พยานหลักฐานดิจิทัล
- เรียนรู้ข้อกฎหมายที่เกี่ยวข้องกับพยานหลักฐานอิเล็กทรอนิกส์
- สามารถตรวจสอบซอฟต์แวร์ที่ติดตั้งและเคยใช้งานบนเครื่องคอมพิวเตอร์
- เรียนรู้วิธีการรักษาสภาพพยานหลักฐานให้คงสภาพเดิมเพื่อใช้ในกระบวนการยุติธรรม
- พัฒนาทักษะด้านการสืบสวนและวิเคราะห์เหตุการณ์เกี่ยวกับการละเมิดลิขสิทธิ์ซอฟต์แวร์
การสาธิตเครื่องมือ Forensic Duplicator และ Digital Forensics Software
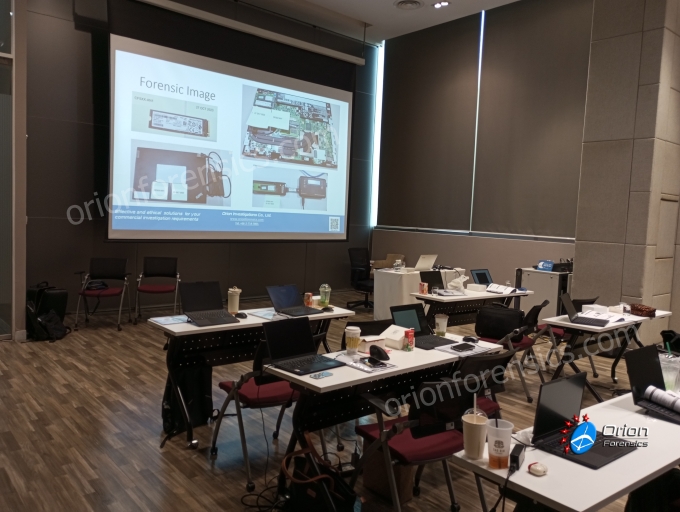
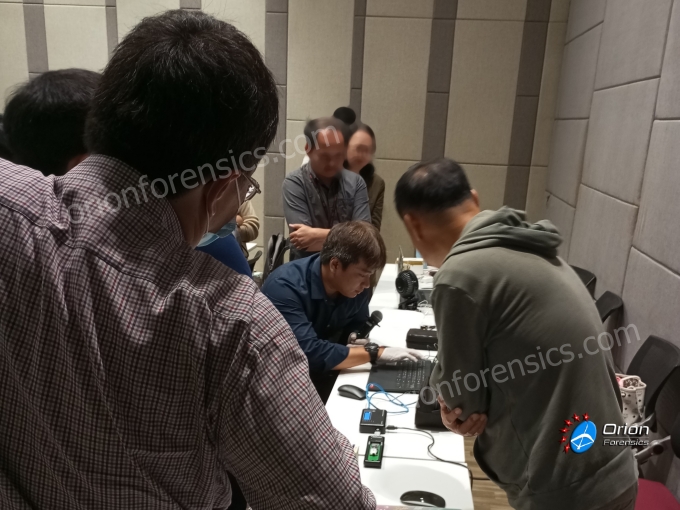
หนึ่งในจุดเด่นของการอบรมครั้งนี้คือผู้เข้าอบรมได้สัมผัสและชมการสาธิตการใช้งานเครื่องมือระดับฮาร์ดแวร์จริง หรือ Physical Hardware Experience โดยเฉพาะการใช้งาน Forensic Duplicator สำหรับการทำสำเนาหลักฐานดิจิทัลอย่างถูกต้องตามหลักนิติวิทยาศาสตร์
การใช้งานอุปกรณ์ทำสำเนาหลักฐานดิจิทัลช่วยรักษาความสมบูรณ์ของข้อมูลต้นฉบับ ลดความเสี่ยงจากการเปลี่ยนแปลงข้อมูล และช่วยให้กระบวนการตรวจสอบมีความน่าเชื่อถือมากขึ้นเมื่อต้องนำผลการตรวจสอบไปใช้ประกอบการตัดสินใจหรือกระบวนการทางกฎหมาย
นอกจากนี้ยังมีการสาธิตการใช้งาน Digital Forensics Software เพื่อวิเคราะห์ข้อมูล ร่องรอยการใช้งาน และ Digital Artifacts ต่าง ๆ ที่เกี่ยวข้องกับงานตรวจสอบภายในองค์กร
ประสบการณ์จริงจากงาน IT Audit และ Software Compliance
ภายในหลักสูตร ผู้เข้าอบรมได้แลกเปลี่ยนประสบการณ์จากสถานการณ์ทำงานจริง รวมถึงปัญหาที่พบบ่อยในการตรวจสอบซอฟต์แวร์ การจัดเก็บพยานหลักฐาน และการวิเคราะห์ข้อมูลจากเครื่องคอมพิวเตอร์ของผู้ใช้งาน
ผู้สอนได้ถ่ายทอดประสบการณ์ตรงจากการทำงานด้านการตรวจสอบซอฟต์แวร์ละเมิดลิขสิทธิ์และงาน IT Audit มากกว่า 20 ปี เพื่อให้ผู้เข้าอบรมเข้าใจทั้งมุมเทคนิค มุมกระบวนการตรวจสอบ และข้อควรระวังเมื่อต้องทำงานกับหลักฐานดิจิทัลในสภาพแวดล้อมจริง
สรุปการอบรม Digital Forensics สำหรับ Auditors
การอบรม Hands-on Workshop: Forensic Techniques for Auditors ครั้งนี้ช่วยให้ผู้เข้าอบรมเข้าใจบทบาทของ Digital Forensics ในงาน Audit ได้ชัดเจนขึ้น ตั้งแต่การเก็บรักษาหลักฐาน การตรวจสอบร่องรอยการใช้งานคอมพิวเตอร์ การวิเคราะห์พฤติกรรมผู้ใช้งาน ไปจนถึงการจัดเตรียมข้อมูลที่สามารถนำไปใช้สนับสนุนการตรวจสอบภายในองค์กรได้อย่างเป็นระบบ
Orion Investigations ขอขอบคุณผู้เข้าร่วมอบรมทุกท่านที่ให้ความสนใจ ร่วมแลกเปลี่ยนประสบการณ์ และมีส่วนร่วมตลอดการอบรมในครั้งนี้
คำถามที่พบบ่อยเกี่ยวกับการอบรม Digital Forensics
Digital Forensics สำคัญอย่างไรกับงาน IT Audit?
Digital Forensics ช่วยให้ผู้ตรวจสอบสามารถจัดเก็บ วิเคราะห์ และตรวจพิสูจน์หลักฐานดิจิทัลได้อย่างเป็นระบบ ทำให้การตรวจสอบมีความน่าเชื่อถือและสามารถนำข้อมูลไปใช้ประกอบการตัดสินใจหรือการดำเนินการทางกฎหมายได้ดีขึ้น
Forensic Duplicator คืออะไร?
Forensic Duplicator คืออุปกรณ์สำหรับทำสำเนาข้อมูลจากสื่อบันทึกข้อมูล เช่น Hard Disk หรือ Storage Device โดยมีวัตถุประสงค์เพื่อรักษาสภาพข้อมูลต้นฉบับและลดความเสี่ยงจากการเปลี่ยนแปลงหลักฐานระหว่างกระบวนการตรวจสอบ
หลักสูตรนี้เหมาะกับผู้ที่ไม่มีพื้นฐาน Digital Forensics หรือไม่?
หลักสูตรนี้เหมาะกับผู้ตรวจสอบระบบสารสนเทศ ผู้ทำงานด้าน Audit, Compliance และผู้ที่เกี่ยวข้องกับการตรวจสอบหลักฐานดิจิทัล โดยเนื้อหาครอบคลุมทั้งแนวคิดพื้นฐานและการฝึกปฏิบัติจริง
องค์กรสามารถนำความรู้จากหลักสูตรนี้ไปใช้ได้อย่างไร?
องค์กรสามารถนำความรู้ไปใช้สนับสนุนงาน Internal Audit, Software Compliance, การตรวจสอบเหตุการณ์ผิดปกติทางคอมพิวเตอร์ และการเตรียมหลักฐานดิจิทัลให้มีความถูกต้องตามหลักการตรวจพิสูจน์พยานหลักฐาน
ติดตามรอบอบรมถัดไปกับ Orion Investigations
สำหรับองค์กร ผู้ตรวจสอบ หรือทีมงานที่สนใจพัฒนาทักษะด้าน Digital Forensics เพื่อสนับสนุนงาน Audit, Software Compliance และการตรวจสอบหลักฐานดิจิทัล สามารถติดตามกำหนดการอบรมรอบถัดไปจาก Orion Investigations ได้เร็ว ๆ นี้
Hashtags: #DigitalForensics #ITAudit #ComputerForensics #ElectronicEvidence #SoftwareCompliance #SoftwareAudit #DigitalEvidence #ForensicTechniques #AuditorTraining #HandsOnWorkshop #อบรมDigitalForensics #ITAuditor #ComputerCrime #SoftwareCopyright #CyberInvestigation
เบอร์มือถือ : 089-960-5080
เบอร์บริษัท : 02-714-3801-3 ต่อ Hi-Tech Team
โทรสาร : 02-714-3804
อีเมล :
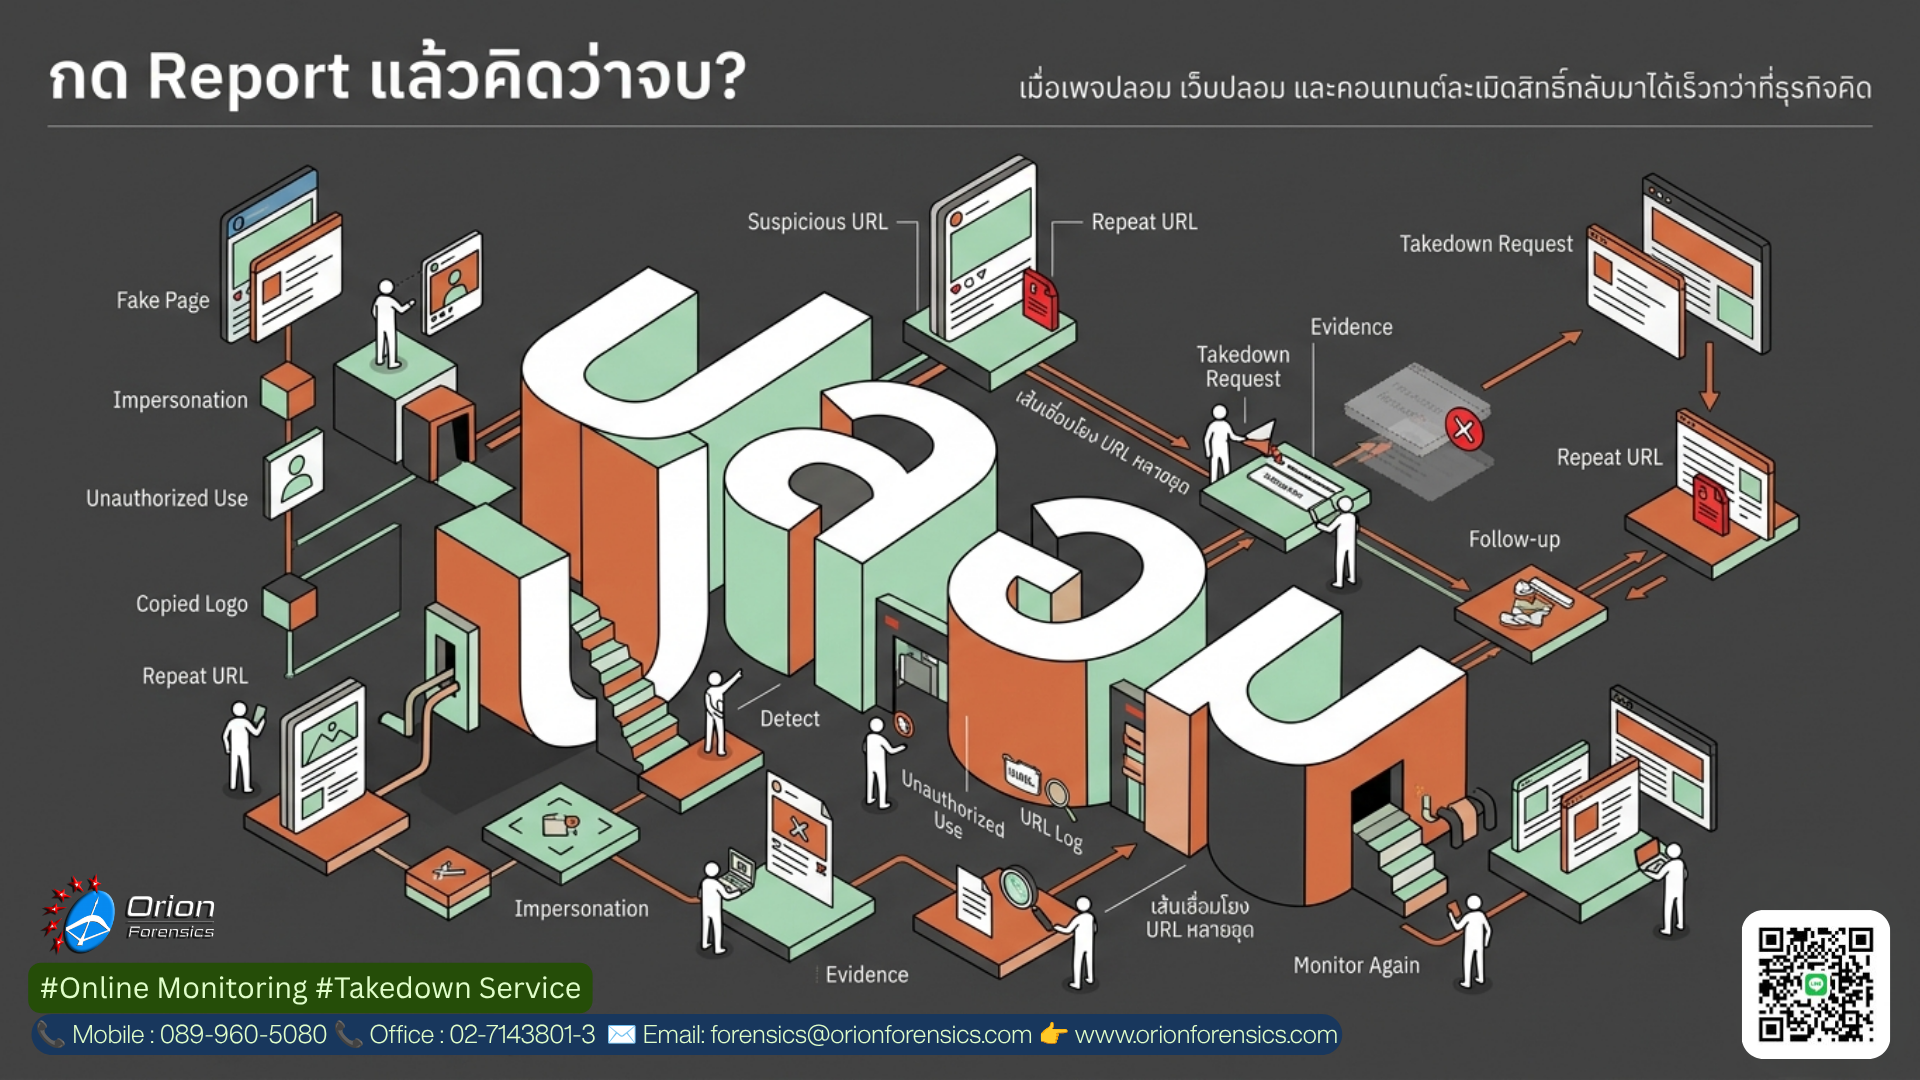
กด Report แล้วคิดว่าจบ? ความเสียหายต่อแบรนด์อาจเพิ่งเริ่มต้นขึ้นเท่านั้น
หลายองค์กรยังมีความเข้าใจผิดว่า เมื่อพบเพจปลอม เว็บปลอม หรือคอนเทนต์ที่ใช้แบรนด์โดยไม่ได้รับอนุญาต การกด “Report” กับแพลตฟอร์มคือจุดจบของปัญหา
แต่ในความเป็นจริง การกด Report อาจเป็นเพียงจุดเริ่มต้นเท่านั้น
รายงานข่าวในประเทศไทยระบุว่า หน่วยงานตำรวจไทยและ Meta ได้ขยายความร่วมมือในการจัดการเครือข่ายหลอกลวงออนไลน์ จากเดิมที่เน้นเพจพนันออนไลน์ ไปสู่รูปแบบอื่น เช่น investment fraud และ fake job schemes พร้อมแนวทางตรวจจับและถอดถอนคอนเทนต์ที่รวดเร็วขึ้น
ประเด็นสำคัญคือ ปัญหาเหล่านี้ไม่ได้เกิดขึ้นครั้งเดียวแล้วหายไป ผู้ไม่หวังดีสามารถสร้างเพจใหม่ เปลี่ยนชื่อบัญชี เปลี่ยน URL หรือย้ายไปยังแพลตฟอร์มอื่นได้อย่างรวดเร็ว
ปัญหาไม่ได้อยู่แค่ “เพจปลอม” แต่อยู่ที่ความน่าเชื่อถือของแบรนด์
สำหรับธุรกิจ เพจปลอมหรือเว็บปลอมไม่ได้เป็นเพียงปัญหาทางเทคนิค แต่เป็นความเสี่ยงต่อความเชื่อมั่นของลูกค้า ชื่อเสียงขององค์กร เครื่องหมายการค้า และภาพลักษณ์ของแบรนด์
แหล่งข้อมูลด้าน social media takedown ระบุว่า การถอดถอนคอนเทนต์บนโซเชียลมีเดียอาจเกี่ยวข้องกับหลายรูปแบบ เช่น
- บัญชีแอบอ้างแบรนด์
- การโปรโมตสินค้าปลอม
- การใช้เครื่องหมายการค้าโดยไม่ได้รับอนุญาต
- การละเมิดลิขสิทธิ์ โฆษณาหลอกลวง แคมเปญแจกของปลอม และลิงก์ phishing
ขณะที่ Meta เองก็มีเครื่องมือสำหรับให้แบรนด์ค้นหาและรายงานประเด็นด้าน counterfeit, trademark infringement, copyright infringement, scam และ impersonation บน Facebook และ Instagram
ในอีกด้านหนึ่ง รายงานเกี่ยวกับ website impersonation ยังชี้ว่า เว็บไซต์ปลอมอาจใช้โลโก้ รูปภาพสินค้า สีแบรนด์ คำอธิบายบริษัท หรือข้อมูลติดต่อที่คล้ายกับของจริง เพื่อทำให้ลูกค้าเข้าใจผิด
ทำไมการกด Report ครั้งเดียวจึงไม่พอ
การ Report กับแพลตฟอร์มเป็นขั้นตอนที่จำเป็น แต่ไม่ควรถูกมองว่าเป็นกระบวนการทั้งหมด เพราะองค์กรยังต้องตอบคำถามสำคัญอีกหลายข้อ เช่น:
- คอนเทนต์นั้นถูกลบจริงหรือไม่
- เพจหรือเว็บไซต์เดิมกลับมาในชื่อใหม่หรือ URL ใหม่หรือไม่
- มีหลักฐานเพียงพอสำหรับการดำเนินการต่อหรือไม่
- ลูกค้า คู่ค้า หรือสาธารณชนได้รับผลกระทบแล้วหรือยัง
- มีการใช้แบรนด์ซ้ำในแพลตฟอร์มอื่นหรือไม่
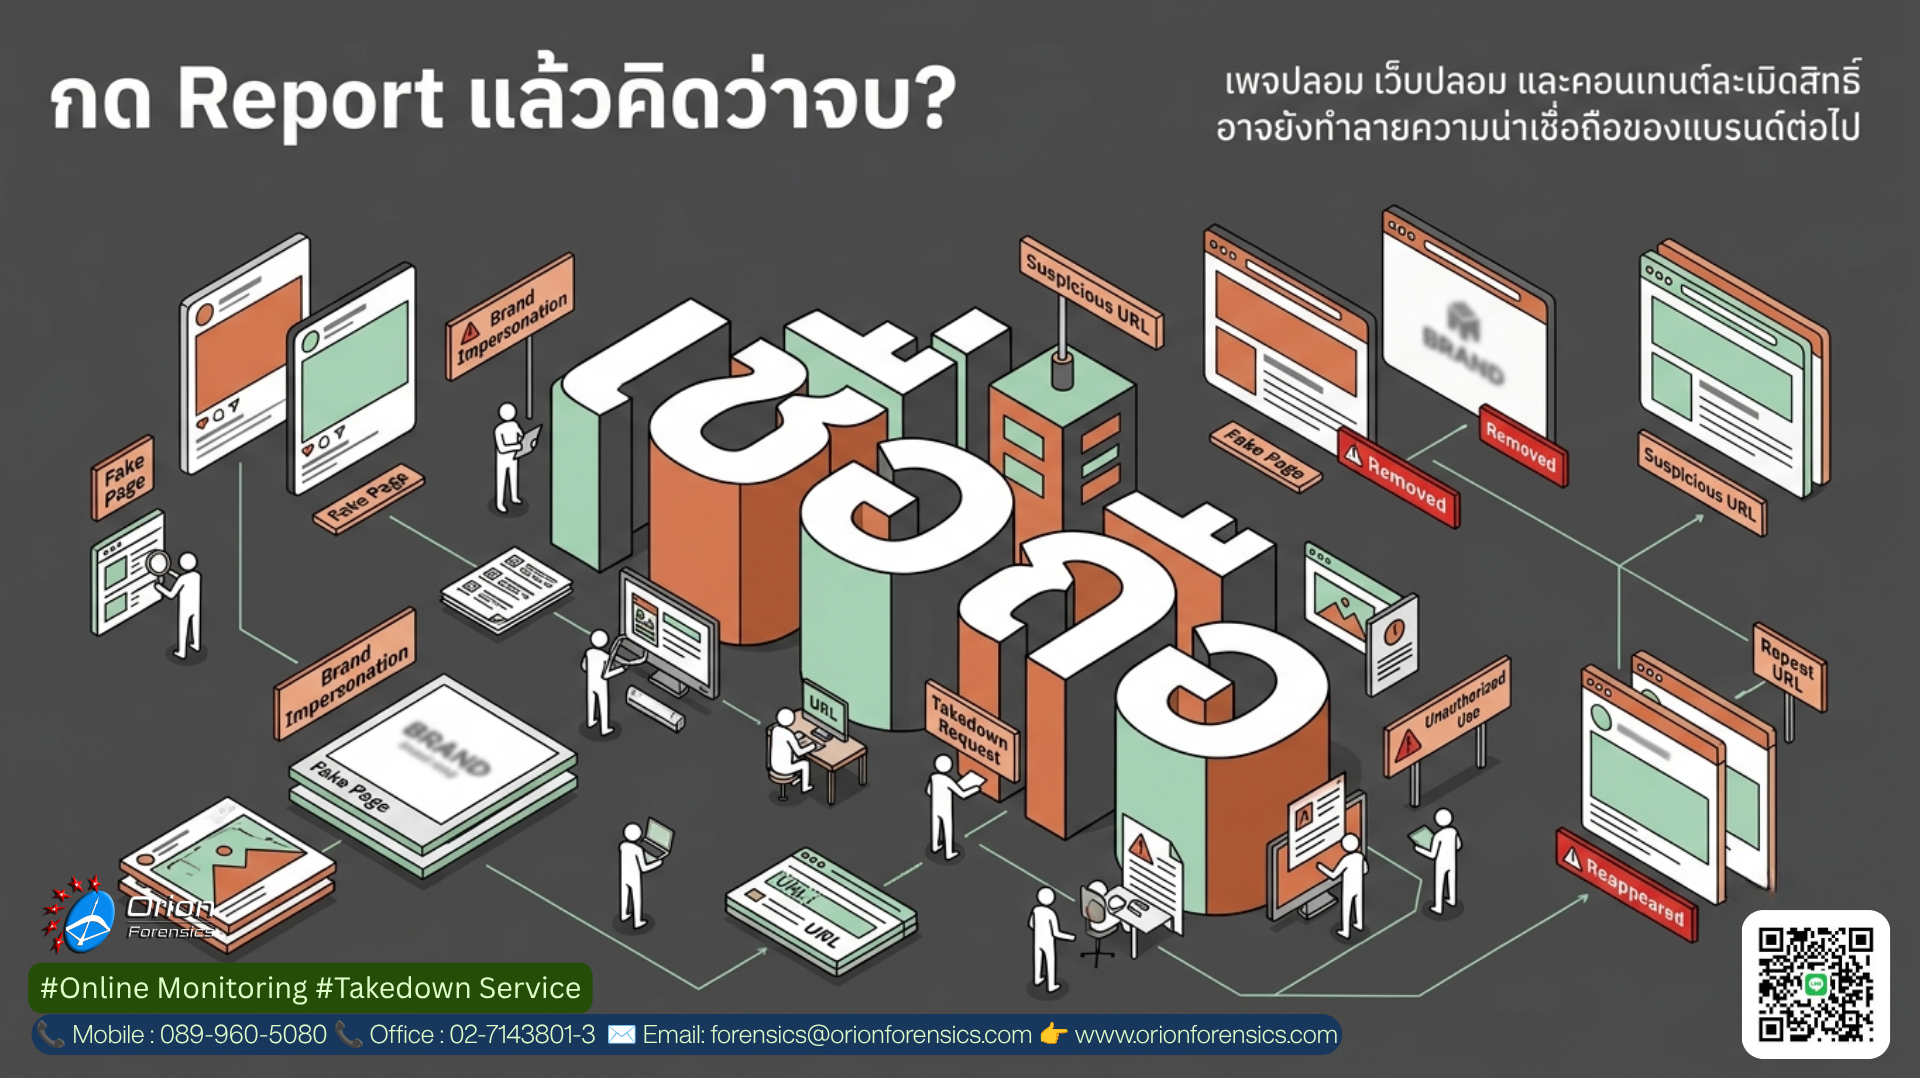
หากไม่มีการเก็บหลักฐานและติดตามต่อเนื่อง องค์กรอาจเห็นเพียง “เพจหนึ่งถูกลบ” แต่ไม่เห็นภาพรวมว่าความเสียหายต่อแบรนด์ยังดำเนินต่อไปในช่องทางอื่น
Online Monitoring and Takedown ช่วยปิดช่องว่างนี้อย่างไร
Orion Online Monitoring and Takedown Service ถูกออกแบบมาเพื่อช่วยองค์กรตรวจสอบอินเทอร์เน็ตเพื่อค้นหาเนื้อหาที่ละเมิดทรัพย์สินทางปัญญา ส่งคำร้องขอถอดถอนไปยังเจ้าของเว็บไซต์หรือแพลตฟอร์ม และติดตามต่อเนื่องว่าเนื้อหาดังกล่าวถูกจัดการตามคำร้องหรือไม่
บริการนี้ยังสามารถสนับสนุนการตรวจสอบเพิ่มเติมและการดำเนินการทางกฎหมายในกรณีที่เจ้าของเว็บไซต์ไม่ปฏิบัติตามคำร้อง โดยมีการกำหนดขอบเขตงานเพิ่มเติมตามความเหมาะสม
สรุป
การกด Report เพจปลอมอาจช่วยเริ่มกระบวนการถอดถอน แต่ไม่ได้รับประกันว่าความเสียหายต่อแบรนด์จะจบลง
สำหรับองค์กรที่ต้องปกป้องชื่อเสียง เครื่องหมายการค้า และความน่าเชื่อถือบนโลกออนไลน์ สิ่งที่จำเป็นไม่ใช่แค่การแจ้งลบ แต่คือการตรวจพบ เก็บหลักฐาน ส่งคำร้องถอดถอน ติดตามผล และเฝ้าระวังการกลับมาใหม่ของคอนเทนต์ละเมิดสิทธิ์อย่างต่อเนื่อง
เบอร์มือถือ : 089-960-5080
เบอร์บริษัท : 02-714-3801-3 ต่อ Hi-Tech Team
โทรสาร : 02-714-3804
อีเมล :


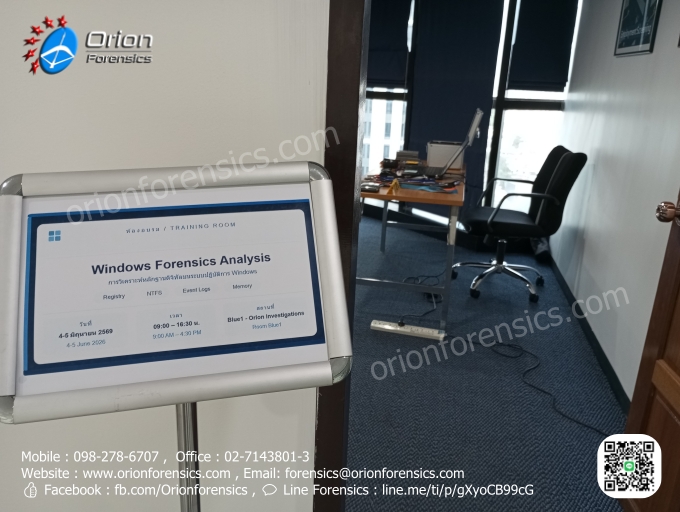
อบรมหลักสูตร Windows Forensics & Analysis ณ โอไร้อัน อินเว็สทิเกชั่น จำกัด (สำนักงานใหญ่) วันที่ 4-5 มิถุนายน 2569
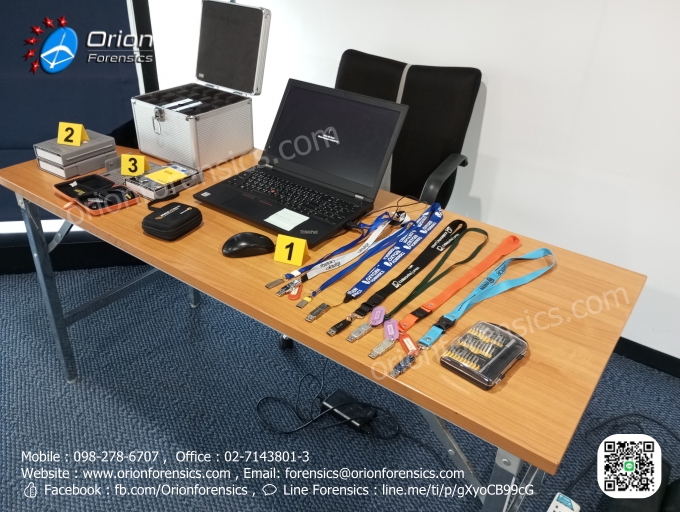
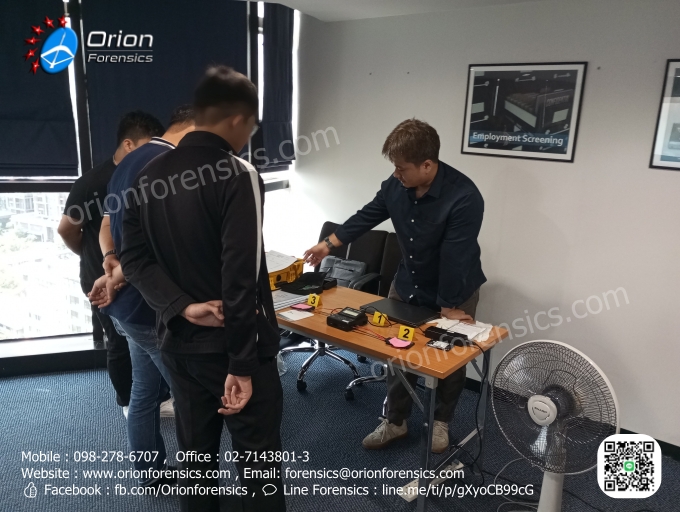
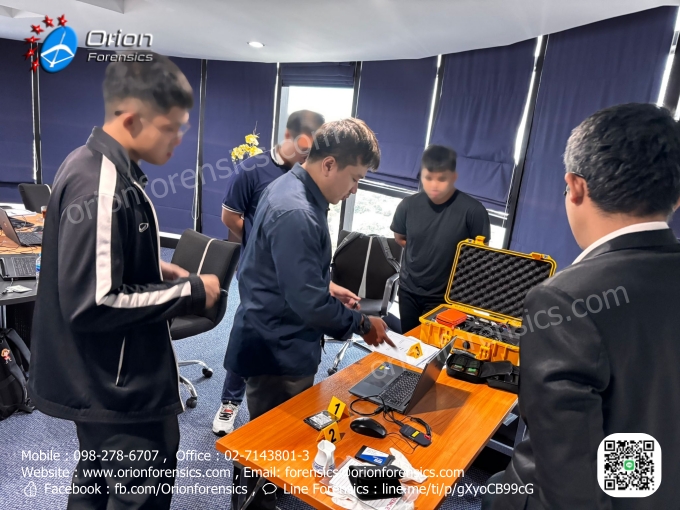
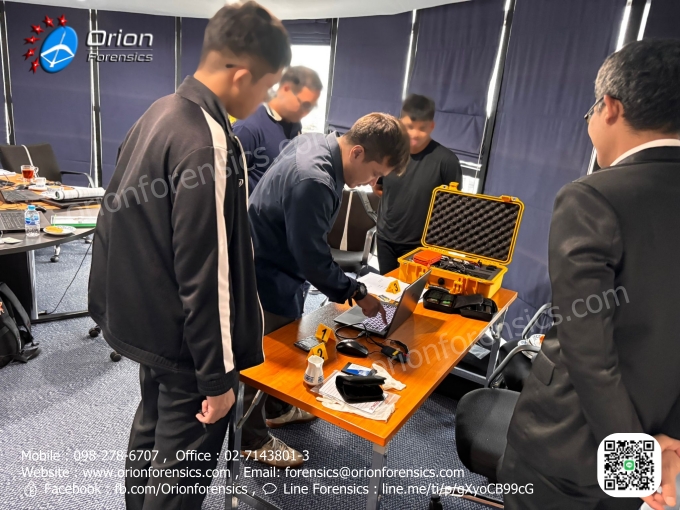
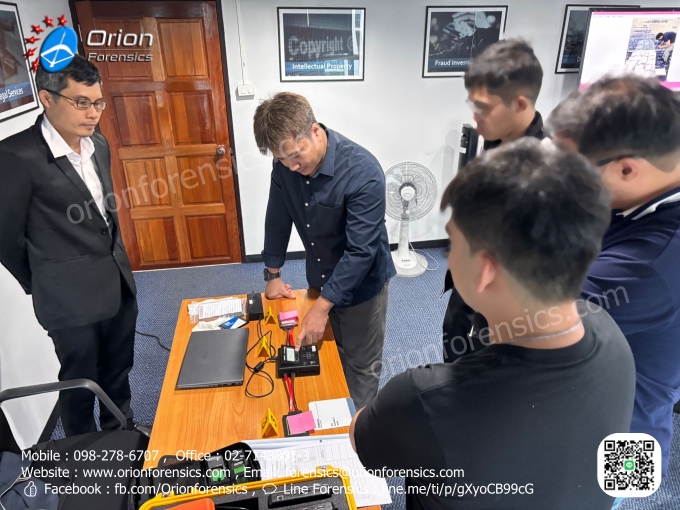
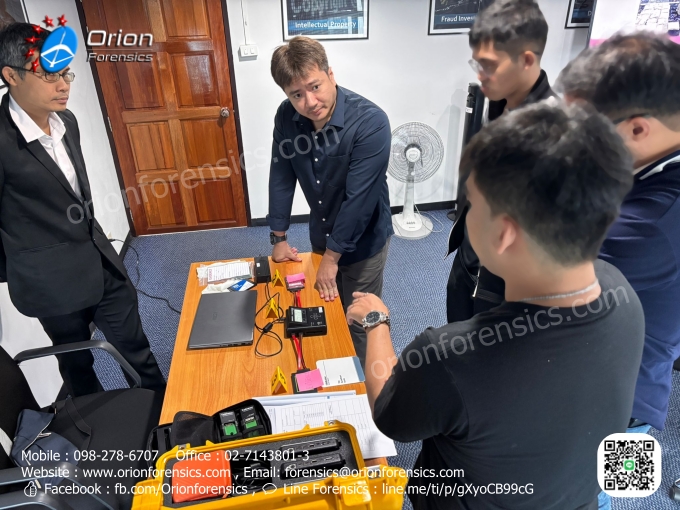
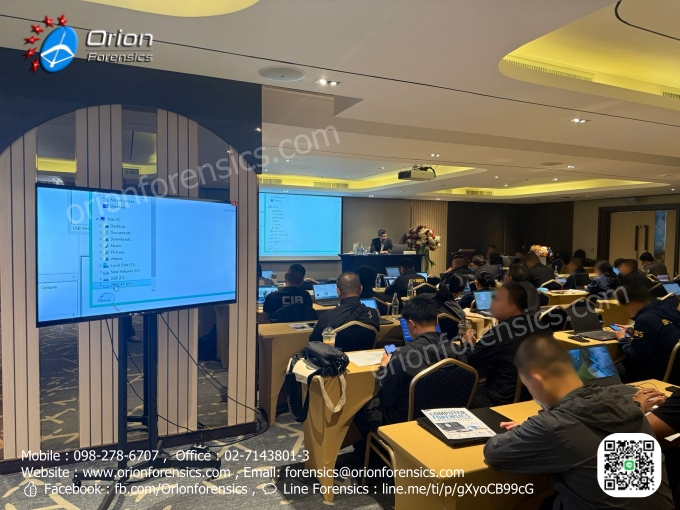
ภาพบรรยากาศ Orion Forensics Lab จัดอบรมในหัวข้อ หลักสูตร Windows Forensics & Analysis 💻🔐 รอบวันที่ 4-5 มิถุนายน 2569 ณ โอไร้อัน อินเว็สทิเกชั่น จำกัด (สำนักงานใหญ่) กรุงเทพมหานคร
เน้นการปฏิบัติจริง: สาธิตเครื่องมือและการวิเคราะห์หลักฐานดิจิทัล ให้กับเจ้าหน้าที่ Cyber Security , IR ในการอบรมครั้งนี้ได้นำเครื่องสำหรับการทำสำเนาหลักฐานดิจิทัล Forensic Duplicator และ Digital Forensics Software มาสาธิตในหลักสูตรนี้ด้วย
ไฮไลท์หลักสูตร 2 วันเต็ม:
ความสำคัญของการบรรยายคือการเน้นการวิเคราะห์หลักฐานดิจิทัล, ตัวอย่างรายงานการวิเคราะห์หลักฐานดิจิทัล และการสาธิตการใช้งานอุปกรณ์จริง ทีมงานผู้เชี่ยวชาญจาก Orion Forensics Lab
ผู้บรรยายโดย คุณสมิทธ์ ณ นคร (Hi-Tech leader) และ คุณธวัชชัย ยิ้มเยื้อน (Forensics Investigation) พร้อมทีมงานอบรม
ได้นำเสนอเทคโนโลยีที่ทันสมัยในการเก็บหลักฐานในสภานที่เกิดเหตุ(onsite) ได้แก่
- การใช้งานอุปกรณ์ทำสำเนาหลักฐาน (Forensic Duplicator) เพื่อคงสภาพความสมบูรณ์ของข้อมูล
- การทำสำเนาหลักฐานกรณีที่มีจำนวนเครื่องคอมพิวเตอร์หลายเครื่องพร้อมๆ กัน
- การฝึกปฎิบัติเชิงเทคนิคในการสืบค้นข้อมูล เพื่อรวบรวมพยานหลักฐานอิเล็กทรอนิกส์
- การเชื่อมโยงพยานหลักฐานอิเล็กทรอนิกส์กับพฤติกรรมของผู้ต้องสงสัย
- การแก้ปัญหาการทำสำเนาหลักฐานในสถานที่เกิดเหตุ(onsite)
- ความเสี่ยงที่ทำให้พยานหลักฐานขาดความน่าเชื่อถือ
- เอกสารที่ใช้สำหรับการทำสำเนาหลักฐานในสถานที่เกิดเหตุ(onsite)
- การแลกเปลี่ยนความรู้จากประสบการณ์การทำเคสจริง (Case Studies and first response)
- ฝึกวิเคราะห์สถานการณ์จริง! เรียนรู้วิธีรับมือเมื่อข้อมูลบริษัทถูกขโมย (Theft of Company Data) ตัวอย่างปัญหาที่พบในทางปฎิบัติ
- การใช้เครื่องมือที่ปลอดภัยและได้มาตรฐานที่น่าเชื่อถือ ควบคู่ไปกับแนวทางปฏิบัติที่ดีที่สุด
- แนวทางในการตอบคำถามทางเทคนิคในชั้นศาล

เบอร์มือถือ : 089-960-5080
เบอร์บริษัท : 02-714-3801-3 ต่อ Hi-Tech Team
โทรสาร : 02-714-3804
อีเมล :
โครงการอบรมเตรียมความพร้อมสำหรับผู้ที่จะได้รับการแต่งตั้งเป็นพนักงานเจ้าหน้าที่ตามพระราชบัญญัติว่าด้วยการกระทำความผิดเกี่ยวกับคอมพิวเตอร์ฯ 29/05/2569
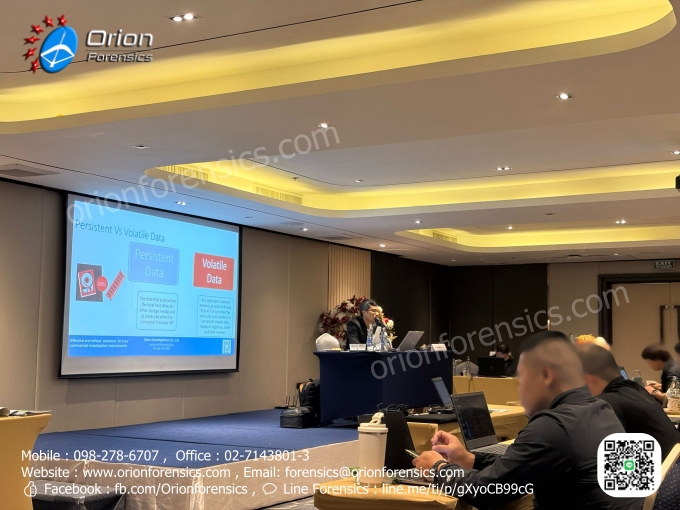
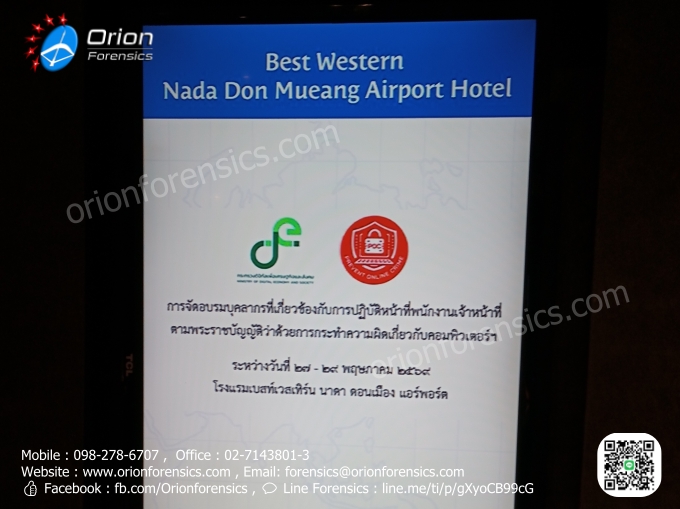
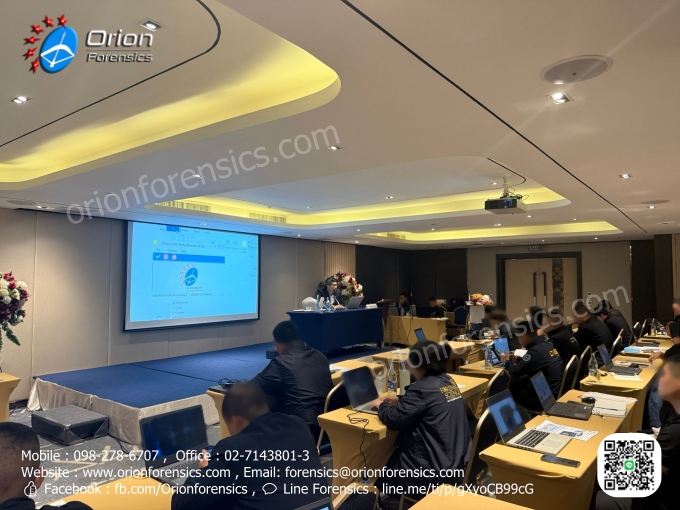
เมื่อวันที่ 29 พฤษภาคม 2569 ที่ผ่านมา ณ โรงแรมเบสท์เวสเทิร์น นาดา ดอนเมือง แอร์พอร์ต กรุงเทพฯ โดยกระทรวงดิจิทัลเพื่อเศรษฐกิจและสังคม (ดีอี) ร่วมกับ บมจ. โทรคมนาคมแห่งชาติ (NT) จัดโครงการอบรมเตรียมความพร้อมสำหรับผู้ที่จะได้รับการแต่งตั้งเป็นพนักงานเจ้าหน้าที่ตามพระราชบัญญัติว่าด้วยการกระทำความผิดเกี่ยวกับคอมพิวเตอร์ฯ
ในการอบรมครั้งสำคัญนี้ บริษัท โอไร้อัน อินเว็สทิเกชั่น จำกัด (Orion Investigations) ได้รับเกียรติเชิญเป็นวิทยากรผู้เชี่ยวชาญ บรรยายในหัวข้อ “การพิสูจน์หลักฐานทางคอมพิวเตอร์ (Computer Forensics) 1 วัน” เพื่อยกระดับความรู้ความเข้าใจด้านนิติวิทยาศาสตร์ดิจิทัลให้กับเจ้าหน้าที่
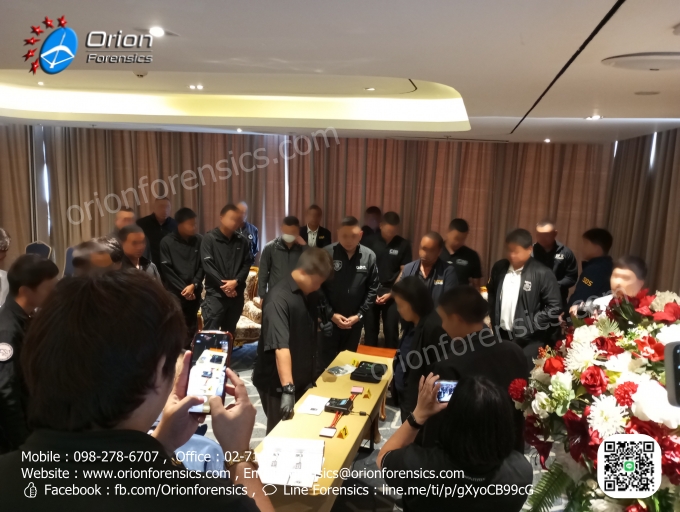
ผู้เข้าอบรมได้สัมผัสและชมการสาธิตการใช้งานเครื่องมือระดับอุปกรณ์ฮาร์ดแวร์จริง (Physical Hardware Experience) การใช้งานอุปกรณ์ทำสำเนาหลักฐาน (Forensic Duplicator) เพื่อคงสภาพความสมบูรณ์ของข้อมูล
เน้นการปฏิบัติจริง: สาธิตเครื่องมือและการเก็บหลักฐานดิจิทัล
ไฮไลท์สำคัญของการบรรยายคือการเน้นภาคปฏิบัติและการสาธิตการใช้งานอุปกรณ์จริง ทีมงานผู้เชี่ยวชาญจาก Orion Forensics Lab ได้นำเสนอเทคโนโลยีที่ทันสมัยในการสืบสวน ได้แก่
สาธิตการใช้ เครื่องมือสำหรับการสืบค้นข้อมูลดิจิทัลจากอุปกรณ์มือถือ (Mobile Forensics Hardware): เครื่องมือเฉพาะทางที่ใช้ในการดึงข้อมูล (Extraction) ทั้งข้อมูลที่อยู่ในระบบ ข้อมูลที่ถูกซ่อนจากสมาร์ทโฟน Mobile Forensic สำหรับการตรวจสอบข้อมูลจากอุปกรณ์เคลื่อนที่ และ อุปกรณ์เสริมในงานพิสูจน์หลักฐานดิจิทัลบนอุปกรณ์พกพา (Mobile Forensics Accessories): เช่น ถุงฟาราเดย์ (Faraday Bags) ที่ใช้ตัดสัญญาณ เพื่อป้องกันไม่ให้ข้อมูลบนมือถือของกลางถูกสั่งลบจากระยะไกล (Remote Wipe) ระหว่างการขนย้าย และการแลกเปลี่ยนความรู้จากประสบการณ์การทำคดีจริง (Case Studies)
มาสาธิตในหลักสูตรนี้ด้วย
เบอร์มือถือ : 089-960-5080
เบอร์บริษัท : 02-714-3801-3 ต่อ Hi-Tech Team
โทรสาร : 02-714-3804
อีเมล :
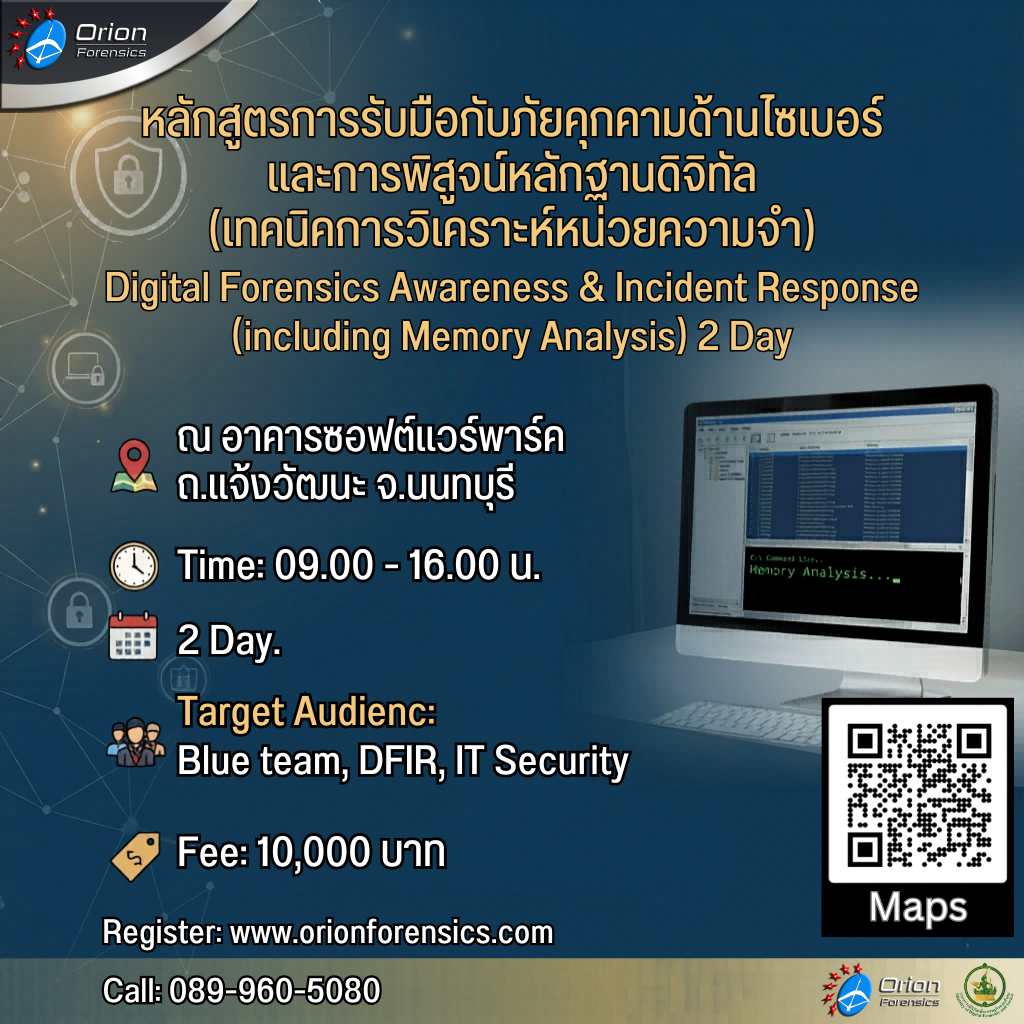
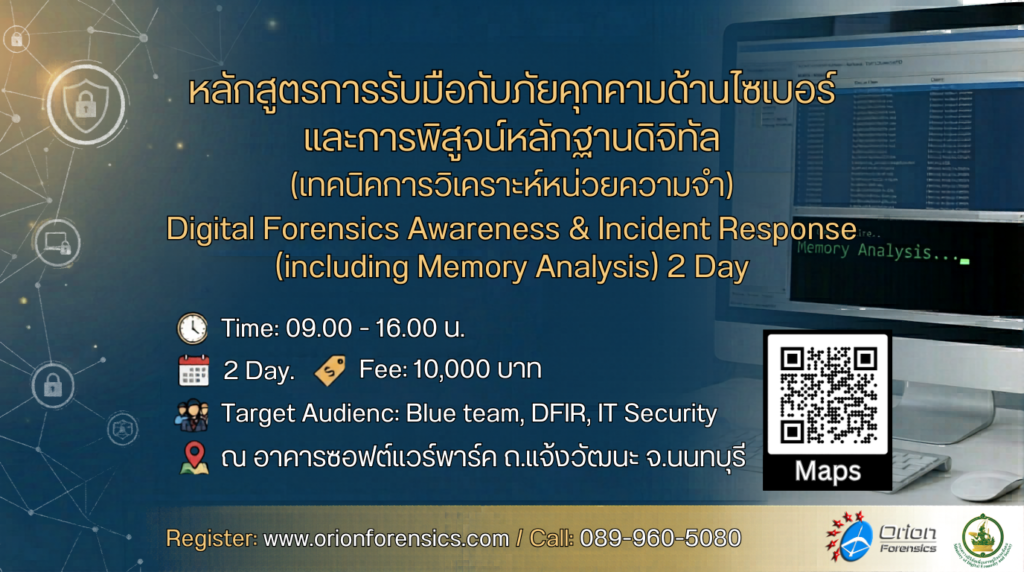
หลักสูตรการรับมือกับภัยคุกคามด้านไซเบอร์และการพิสูจน์หลักฐานดิจิทัล(เทคนิคการวิเคราะห์หน่วยความจำ) อบรม 2 วัน
Digital Forensics Awareness & Incident Response (including Memory Analysis) 2 Days
เมื่อภัยคุกคามไม่ได้ทิ้งร่องรอยไว้บนฮาร์ดดิสก์อีกต่อไป
คุณพร้อมที่จะก้าวขึ้นเป็นนักสืบไซเบอร์ขั้นสูงแล้วหรือยัง?
ในปัจจุบัน การโจมตีแบบไร้ไฟล์ (Fileless Malware) หรือการฝังตัวแอบซ่อนทำงานเงียบๆ ในหน่วยความจำชั่วคราว (RAM) กำลังสร้างความเสียหายมหาศาลให้กับองค์กรทั่วโลก หากทีม IT หรือผู้ตอบสนองภัยคุกคามใช้วิธีปิดเครื่องหรือวิเคราะห์ไฟล์จากฮาร์ดดิสก์แบบเดิม พยานหลักฐานที่สำคัญที่สุดใน RAM อาจอันตรธานหายไปตลอดกาล!
ระยะเวลา: 2 วัน (09:00 – 16:00 น.)
รูปแบบการเรียน: การบรรยาย + เวิร์กชอปเชิงปฏิบัติการ
อุปกรณ์ที่จัดเตรียมให้: ซอฟต์แวร์สำหรับฝึกอบรม , สำเนาหลักฐาน ( Forensics Image) และพยานหลักฐานจำลอง (Investigation Artifacts) และชุดอุปกรณ์ Forensic Duplicator , Forensic Write Blockers (สำหรับสาธิต) ,ตัวอย่างรายงานการเก็บหลักฐาน (Acquisition Report Template)
ภาพรวมหลักสูตร
หลักสูตรนี้มุ่งเน้นการสร้างทักษะและความเข้าใจเชิงลึกในการรับมือกับเหตุการณ์คุกคามทางไซเบอร์ (Incident Response) ควบคู่ไปกับการสืบสวนสอบสวนทางนิติวิทยาศาสตร์ดิจิทัล (Digital Forensics) อย่างมีกระบวนการและถูกต้องตามหลักกฎหมาย โดยครอบคลุมเนื้อหาตั้งแต่การเตรียมความพร้อมก่อนเกิดเหตุ, การตรวจพบและวิเคราะห์ภัยคุกคาม, การควบคุมสถานการณ์เพื่อบรรเทาความเสียหาย, ไปจนถึงการเก็บรวบรวมและวิเคราะห์พยานหลักฐานดิจิทัลจากแหล่งต่างๆ
ไฮไลท์สำคัญของหลักสูตรนี้คือการลงลึกในเทคนิค การวิเคราะห์หน่วยความจำ (Memory Analysis) ซึ่งเป็นทักษะขั้นสูงที่จำเป็นอย่างยิ่งในปัจจุบัน เนื่องจากมัลแวร์และภัยคุกคามสมัยใหม่มักทำงานอยู่บนหน่วยความจำ RAM โดยไม่ทิ้งร่องรอยบนฮาร์ดดิสก์ (Fileless Malware) ผู้เข้าอบรมจะได้เรียนรู้วิธีการ Capture RAM และใช้เครื่องมือชั้นนำในการวิเคราะห์เพื่อตรวจจับ Process ที่ผิดปกติ, Network Connection ที่ต้องสงสัย, และร่องรอยการทำงานของมัลแวร์ที่ซ่อนอยู่
หลักสูตรนี้ผสมผสานการบรรยายทฤษฎีเข้ากับ การฝึกปฏิบัติจริง (Hands-on Workshop) ผ่านกรณีศึกษาจำลอง (Scenario-based) เพื่อให้ผู้เข้าอบรมเกิดความมั่นใจและสามารถนำทักษะไปประยุกต์ใช้ในการป้องกัน ระบุ และตอบสนองต่อภัยคุกคามไซเบอร์ภายในองค์กรได้อย่างมีประสิทธิภาพ
ประเด็นสำคัญของหลักสูตร (Key Highlights)
- เจาะลึกความลับใน RAM: เรียนรู้ความสำคัญและขั้นตอนในการแยกแยะข้อมูลระเหยง่าย (Volatile Data) ที่ผู้บุกรุกแอบใช้เป็นช่องทางโจมตี
- ตรวจจับสิ่งที่มองไม่เห็น: ค้นหาและระบุร่องรอยกระบวนการทำงานที่ผิดปกติ (Rogue Processes) และพฤติกรรมการฉีดโค้ดประสงค์ร้าย (Code Injection) ที่ซอฟต์แวร์แอนตี้ไวรัสทั่วไปอาจตรวจหาไม่พบ
- ปฏิบัติจริง 100% (Hands-on Workshop): ฝึกสืบสวนระบบขณะที่กำลังเปิดใช้งานจริง (Live Systems) และใช้เครื่องมือ เพื่อกู้คืนและวิเคราะห์พยานหลักฐานดิจิทัล ระดับหลักสูตร (Course Level)
- Intermediate (ระดับกลาง): เน้นการลงมือปฏิบัติจริงควบคู่การบรรยายทฤษฎี เหมาะสำหรับผู้ที่มีพื้นฐานเกี่ยวกับระบบปฏิบัติการ Windows, ระบบเครือข่าย และความปลอดภัยทางสารสนเทศเบื้องต้นมาก่อน
วัตถุประสงค์ของหลักสูตร
ผู้เข้าอบรมจะสามารถ:
- เข้าใจกระบวนการรับมือเหตุการณ์ทางไซเบอร์ (Incident Response): อธิบายขั้นตอนและวงจรการรับมือเหตุการณ์ตามมาตรฐานสากลได้อย่างถูกต้อง
- เข้าใจหลักการนิติวิทยาศาสตร์ดิจิทัล (Digital Forensics): อธิบายหลักการพื้นฐาน ข้อกฎหมาย และจรรยาบรรณที่เกี่ยวข้องกับการสืบสวนสอบสวนทางนิติวิทยาศาสตร์ดิจิทัลได้
- เก็บรวบรวมพยานหลักฐานดิจิทัลอย่างถูกต้อง: ปฏิบัติการเก็บรวบรวมพยานหลักฐานจากเครื่องคอมพิวเตอร์และระบบเครือข่าย โดยรักษาสภาพความสมบูรณ์ของหลักฐาน (Chain of Custody) เพื่อใช้เป็นพยานหลักฐานในชั้นศาลได้
- วิเคราะห์พยานหลักฐานดิจิทัลพื้นฐาน: ใช้เครื่องมือและเทคนิคในการวิเคราะห์ข้อมูลจาก Hard Drive, Registry, Log Files และ File System เพื่อหาหลักฐานการบุกรุกหรือกระทำผิดได้
- เพื่อฝึกฝนทักษะการสืบพยานหลักฐานและการดึงข้อมูลจาก RAM (Memory Acquisition)
- วิเคราะห์หน่วยความจำ (Memory Analysis):
- เข้าใจความสำคัญของหน่วยความจำ RAM
- ปฏิบัติการ Capture RAM จากระบบ Live System ได้อย่างถูกต้อง
- ใช้เครื่องมือ (เช่น Volatility) ในการวิเคราะห์ RAM Image เพื่อตรวจจับ Process, Network, DLLs และ Code Injection ที่ผิดปกติได้
- ตรวจจับและวิเคราะห์มัลแวร์ขั้นต้น: ระบุร่องรอยการทำงานและพฤติกรรมของมัลแวร์บนระบบปฏิบัติการและหน่วยความจำได้
- เขียนรายงานการสืบสวนสอบสวน: สรุปผลการวิเคราะห์และจัดทำรายงานการสืบสวนสอบสวนทางนิติวิทยาศาสตร์ดิจิทัลที่เป็นมืออาชีพและเข้าใจง่ายได้
ผู้ที่ควรเข้ารับการอบรม
- เจ้าหน้าที่รักษาความปลอดภัยระบบสารสนเทศ (Security Analyst / SOC Analyst)
- เจ้าหน้าที่ตอบสนองต่ออุบัติการณ์ทางไซเบอร์ (Incident Response Team)
- ผู้พิสูจน์หลักฐานดิจิทัล (Digital Forensics Investigator)
- ผู้ดูแลระบบเครือข่ายและระบบปฏิบัติการ (Network/System Administrator)
- ที่ปรึกษาด้านความปลอดภัยไซเบอร์ (Cybersecurity Consultant)
- ผู้จัดการฝ่าย IT หรือเจ้าหน้าที่ฝ่ายกฎหมายที่ต้องเกี่ยวข้องกับการสืบสวนสอบสวนทางไซเบอร์
- ผู้ตรวจสอบภายใน (Internal Auditor) และผู้ดูแลระบบไอทีที่จำเป็นต้องรับมือกับเหตุผิดปกติในระบบ
ประโยชน์ที่ได้รับ (Benefits)
- ทักษะที่สามารถนำไปใช้ได้จริง: ผู้เข้าอบรมจะได้รับทักษะและความรู้ในการสืบสวนทางนิติวิทยาศาสตร์ดิจิทัลบนระบบ Windows ที่จำเป็นต่อการป้องกัน ระบุ และตอบสนองต่อภัยคุกคามไซเบอร์ภายในองค์กร
- Forensic Training Dataset: สำเนาพยานหลักฐานจำลองและชุดกรณีศึกษาจำลอง (Scenario-based Investigation Artifacts) เพื่อทดลองฝึกฝน
- ประสบการณ์ตรงจากการสาธิตอุปกรณ์มาตรฐาน (Hardware Demo): ผู้เข้าอบรมจะได้ชมการสาธิตการใช้งานอุปกรณ์ฮาร์ดแวร์มาตรฐานระดับสากลที่ใช้ในการเก็บรวบรวมพยานหลักฐานดิจิทัล เพื่อให้เข้าใจกระบวนการทำงานจริงอย่างเป็นรูปธรรม ได้แก่:
- การสาธิต Forensic Duplicator: อุปกรณ์ทำสำเนาข้อมูลแบบ Bit-by-bit ที่มีความรวดเร็วและเป็นที่ยอมรับในวงการนิติวิทยาศาสตร์ดิจิทัล เพื่อรักษาสภาพพยานหลักฐานต้นฉบับ
- การสาธิต hardware write blocker & accessories: อุปกรณ์ป้องกันการเขียนทับข้อมูลลงในพยานหลักฐานต้นฉบับ พร้อมอุปกรณ์เสริมต่างๆ เพื่อให้มั่นใจในความสมบูรณ์ของหลักฐานตามหลักกฎหมาย
- เข้าใจรูปแบบรายงานการสืบสวนที่เป็นมืออาชีพ: ผู้เข้าอบรมจะได้เรียนรู้รูปแบบรายงานการสืบสวนทางนิติวิทยาศาสตร์ดิจิทัลที่เป็นมืออาชีพและเข้าใจง่าย เพื่อใช้เป็นหลักฐานในการดำเนินการทางกฎหมาย
- Certificate of Completion: ใบประกาศนียบัตรรับรองความรู้หลังผ่านการอบรม
คุณสมบัติและสิ่งที่ต้องเตรียมของผู้เข้าอบรม
- มีพื้นฐานความรู้เกี่ยวกับระบบปฏิบัติการ Windows
- พื้นฐานระบบเครือข่าย
- พื้นฐานความปลอดภัยสารสนเทศ
ตารางการอบรม Day 1
09:00 – 10:30
- Introduction & Welcome
- Forensic Acquisitions Concept & Tools
- Hash Values (Digital Fingerprint)
- Exercise
ตารางการอบรม Day 2
09:00 – 10:30
Section 1 – Memory Forensics
- What is Memory Forensics?
- How is Memory Forensics Different from Hard
- Drive Forensics?
- Why Memory Forensics?
Section 2– Dealing with Live Systems
- Dealing with Live Systems
- Capturing RAM Memory
- Acquisition Tools
10:45 – 12:00
- Cyber Threats & Economic Crime Thailand
- Define Digital Forensics & Its Importance to Organizations
- Legal Consideration, Evidence Handling & Chain of Custody
- Good Practice Guidelines & The Four Principles of Computer Based Evidence
- Exercise: Identifying Sources of Electronic Devices
10:45 – 12:00
Section 2 – (ต่อ)
- Acquisition tools
- Capture RAM Memory
- Memory Locations & Analysis Concept
- Introduction to Volatility
- Identify Rogue Processes (Basic)
13:00 – 14:30
- Persistent Vs Volatile Data
- Dealing with Live Systems & Servers
- Capturing RAM Memory Concept & Tools
- Exercise
13:00 – 14:30
Section 3 – Analyzing Processes
- Investigating Process Handles & Registry
- Analyze Process DLLs and Handles
- Memory Artifact Time lining
- Look for Evidence of Code Injection
- Extract Processes, and Objects
- Exercise :
14:45 – 16:00
- How to Perform Bulk Forensic Imaging
- Exercise
- Preparing an Incident Response Plan
- Q&A
14:45- 16:00
Section 4 – Memory Forensics Tools & Case Studies
- Memory Forensics Tools
- Exercise
- Memory Forensic Case Studies
เบอร์มือถือ : 089-960-5080
เบอร์บริษัท : 02-714-3801-3 ต่อ Hi-Tech Team
โทรสาร : 02-714-3804
อีเมล :
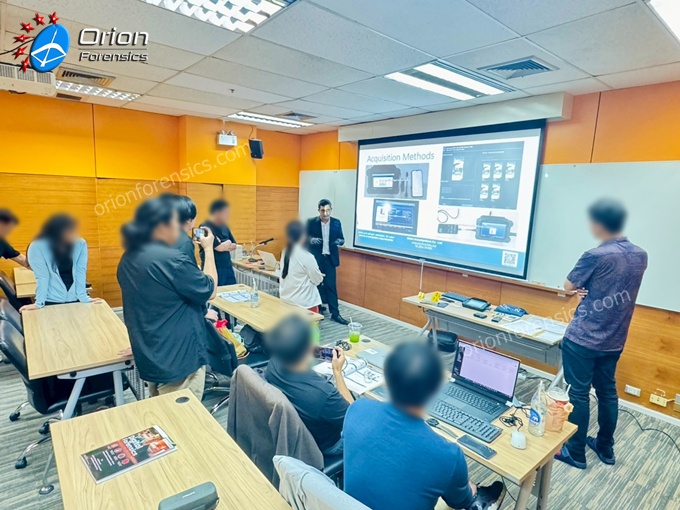
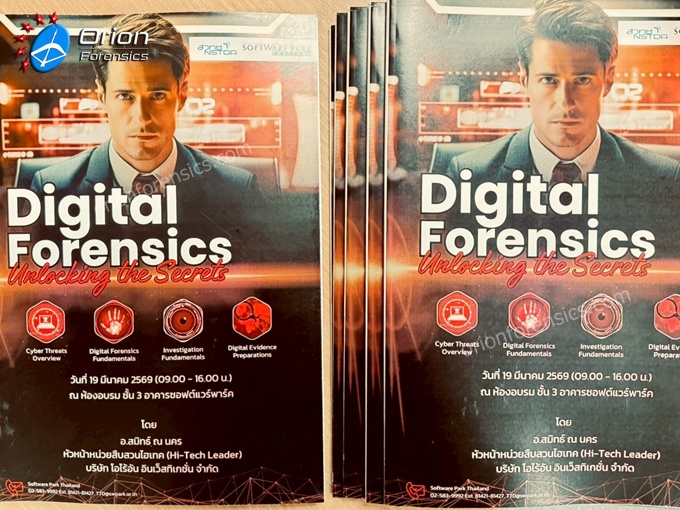
อบรมหลักสูตร Digital Forensics – Unlocking the Secrets วันที่ 19 มีนาคม 2569
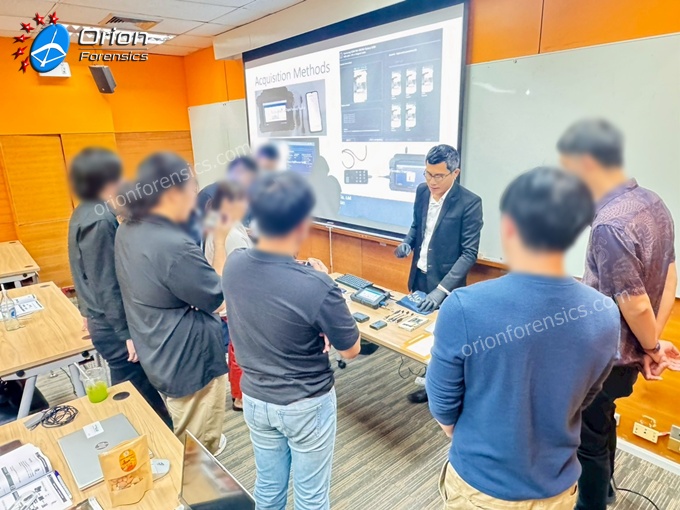
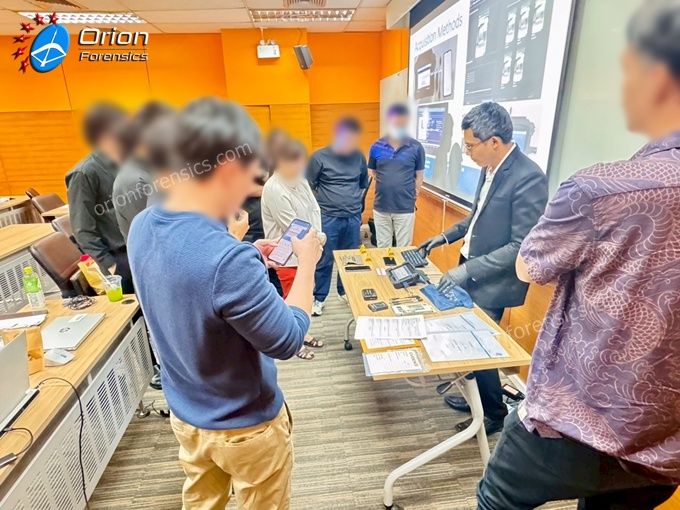
ภาพบรรยากาศ Orion Forensics Lab ร่วมกับ เขตอุตสาหกรรมซอฟต์แวร์ประเทศไทย (Software Park Thailand) ในการจัดอบรมในหัวข้อ “การอบรมหลักสูตร Digital Forensics – Unlocking the Secrets” เมื่อวันที่ 19 มีนาคม 2569 เวลา 09.00-16.00 น. ณ อาคารซอฟต์แวร์พาร์ค ถ.แจ้งวัฒนะ จ.นนทบุรี
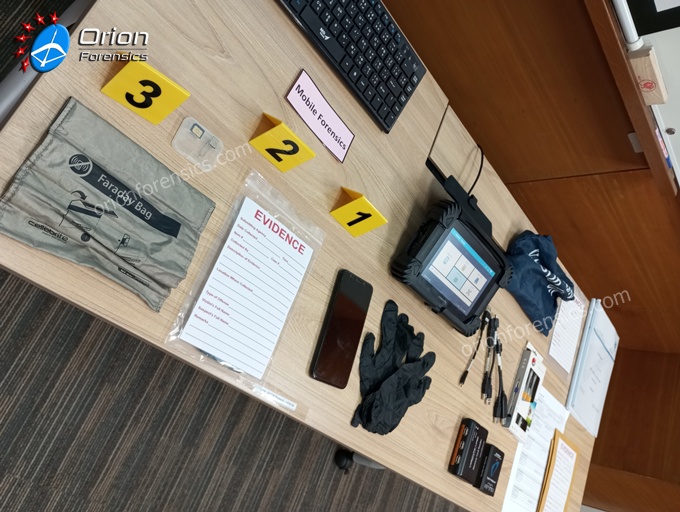
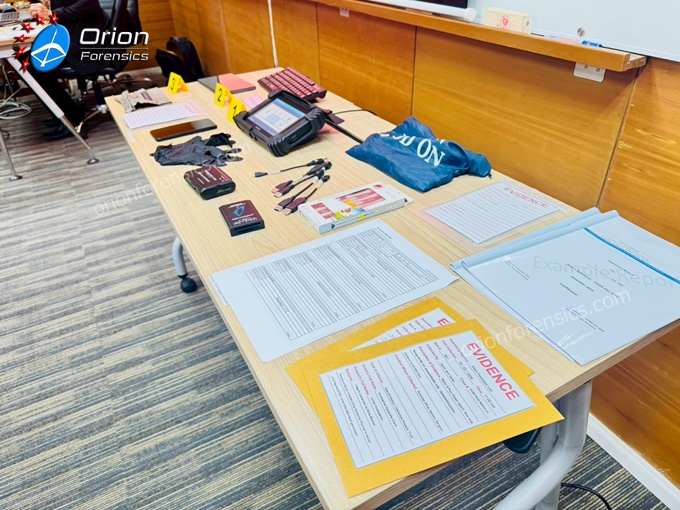
ในการอบรมครั้งนี้ได้นำเครื่องสำหรับการสืบค้นข้อมูลดิจิทัลจากอุปกรณ์มือถือ Mobile Forensics และ อุปกรณ์เสริมในงานพิสูจน์หลักฐานดิจิทัลบนอุปกรณ์พกพา (Mobile Forensics Accessories) เช่น
- ถุงฟาราเดย์ (Faraday Bags)
- อุปกรณ์เชื่อมต่อและดึงข้อมูล (Connection & Acquisition)
- อะแดปเตอร์ซิมการ์ด (SIM Card Readers/Adapters) สำหรับอ่านข้อมูลจากซิมการ์ด
- ถุงมือ (Gloves) และ ชุดไขควง
- ตัวอย่างการบันทึกข้อมูลการเก็บหลักฐาน
- ตัวอย่างรายงาน
มาสาธิตในหลักสูตรนี้ด้วย
การเข้าร่วมการอบรมนี้จะช่วยให้ผู้เข้าอบรมมีความรู้ ความเข้าใจเรื่องนิติวิทยาศาสตร์ทางดิจิทัล (Digital Forensics) ในด้านต่างๆ อาทิ ทักษะ, เทคนิคและสาธิตการใช้เครื่องมือ Mobile Forensics Data Acquisition, กระบวนการเก็บรวบรวมข้อมูลพยานหลักฐานดิจิทัลจากอุปกรณ์พกพา(เช่น สมาร์ทโฟน แท็บเล็ต) เพื่อรวบรวมและรักษาข้อมูลอิเล็กทรอนิกส์ เพื่อใช้เป็นหลักฐานทางดิจิทัล (Digital Evidence)
เบอร์มือถือ : 089-960-5080
เบอร์บริษัท : 02-714-3801-3 ต่อ Hi-Tech Team
โทรสาร : 02-714-3804
อีเมล :
หลักสูตรเทคนิคการสืบสวนสอบสวนการทุจริตทางดิจิทัล หลักสูตร 2 วัน
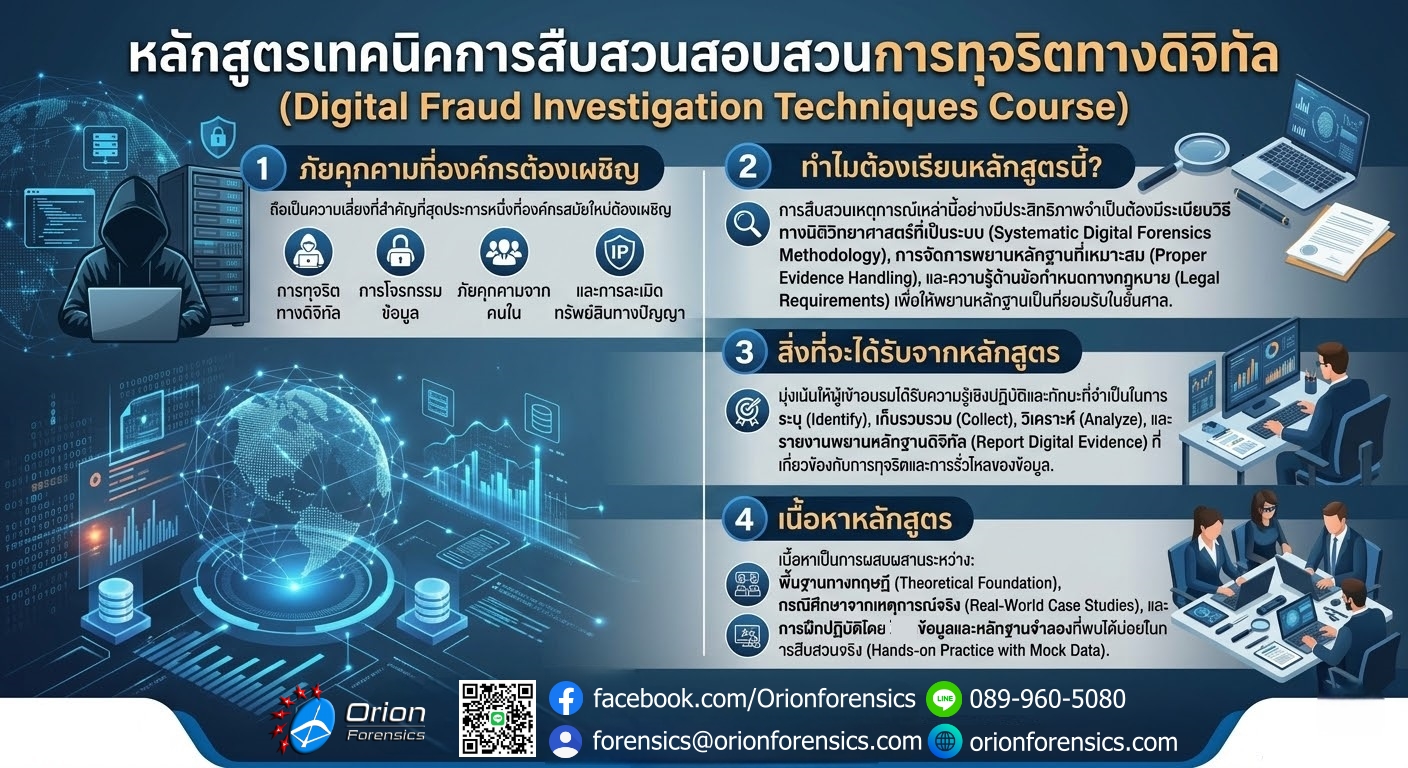
Digital Fraud Investigation Techniques Course
- ระยะเวลา: 2 วัน (09:00 – 16:00 น.)
- รูปแบบการเรียน: การบรรยาย + เวิร์กชอปเชิงปฏิบัติการ
- อุปกรณ์ที่จัดเตรียมให้: ซอฟต์แวร์สำหรับฝึกอบรม , ชุดข้อมูล (Datasets) และพยานหลักฐานจำลอง (Investigation Artifacts) และ Demo Mobile Device Forensics Accessories
ภาพรวมหลักสูตร
การทุจริตทางดิจิทัล, การโจรกรรมข้อมูล, ภัยคุกคามจากคนใน และการละเมิดทรัพย์สินทางปัญญา ถือเป็นความเสี่ยงที่สำคัญที่สุดประการหนึ่งที่องค์กรสมัยใหม่ต้องเผชิญ การสืบสวนเหตุการณ์เหล่านี้อย่างมีประสิทธิภาพจำเป็นต้องมีระเบียบวิธีทางนิติวิทยาศาสตร์ที่เป็นระบบ การจัดการพยานหลักฐานที่เหมาะสม และความรู้ด้านข้อกำหนดทางกฎหมายเพื่อให้พยานหลักฐานเป็นที่ยอมรับในชั้นศาล
หลักสูตรเทคนิคการสืบสวนสอบสวนการทุจริตทางดิจิทัลนี้ มุ่งเน้นให้ผู้เข้าอบรมได้รับความรู้เชิงปฏิบัติและทักษะที่จำเป็นในการระบุ เก็บรวมรวม วิเคราะห์ และรายงานพยานหลักฐานดิจิทัลที่เกี่ยวข้องกับการทุจริตและการรั่วไหลของข้อมูล
เนื้อหาหลักสูตรเป็นการผสมผสานระหว่างพื้นฐานทางทฤษฎี กรณีศึกษาจากเหตุการณ์จริง และการฝึกปฏิบัติโดยใช้ชุดข้อมูลและหลักฐานจำลองที่พบได้บ่อยในการสืบสวนจริง โดยระเบียบวิธีฝึกอบรมอ้างอิงตามแนวทางปฏิบัติที่ดีที่สุด (Best Practices) ซึ่งเป็นที่ยอมรับในระดับสากลจากองค์กรต่างๆ เช่น:
- สถาบันมาตรฐานและเทคโนโลยีแห่งชาติ (NIST)
- องค์การระหว่างประเทศว่าด้วยการมาตรฐาน (ISO/IEC)
- Association of Chief Police Officers (ACPO)
วัตถุประสงค์ของหลักสูตร
เมื่อสิ้นสุดการอบรม ผู้เข้าอบรมจะสามารถ:
- เข้าใจพื้นฐานด้านนิติวิทยาศาสตร์ดิจิทัลและการสืบสวนการทุจริต
- ระบุแหล่งพยานหลักฐานดิจิทัลที่อาจเกิดขึ้นได้ในระหว่างการสืบสวน
- ตรวจยึดและรักษาพยานหลักฐานดิจิทัลอย่างถูกต้องตามมาตรฐานนิติวิทยาศาสตร์
- กู้คืนข้อมูลที่ถูกลบหรือถูกซ่อนจากระบบดิจิทัล
- วิเคราะห์ข้อมูลเมทาดาตา (Metadata) ของไฟล์และร่องรอยบนระบบ (System Artifacts)
- ตรวจสอบเทคนิคการต่อต้านนิติวิทยาศาสตร์ (Anti-forensic) ที่ใช้เพื่อซ่อนพยานหลักฐาน
- สืบสวนภัยคุกคามจากคนใน(Insider Threat) และเหตุการณ์ข้อมูลรั่วไหล
- วิเคราะห์ไฟล์เหตุการณ์ (Log files) และลำดับเหตุการณ์ (Event Timeline)
- สืบสวนกรณีการทุจริตในองค์กรและการละเมิดทรัพย์สินทางปัญญา
- ดำเนินการสืบสวนนิติวิทยาศาสตร์บนอุปกรณ์เคลื่อนที่ (Mobile Forensics) เบื้องต้น
- จัดทำรายงานการสืบสวนที่เหมาะสมสำหรับกระบวนการทางกฎหมาย
- นำเสนอพยานหลักฐานดิจิทัลในชั้นศาลในฐานะพยานผู้เชี่ยวชาญ (Expert Witness)
ผู้ที่ควรเข้ารับการอบรม
หลักสูตรนี้ออกแบบมาสำหรับผู้เชี่ยวชาญที่เกี่ยวข้องกับการสืบสวน, ความมั่นคงปลอดภัยไซเบอร์, การกำกับดูแล (Compliance) และการป้องกันการทุจริต ได้แก่:
- ผู้สืบสวนการทุจริต (Fraud Investigators)
- ผู้ตรวจสอบภายใน (Internal Auditors)
- เจ้าหน้าที่กำกับดูแลการปฏิบัติงาน (Compliance Officers)
- นักวิเคราะห์ความมั่นคงปลอดภัยไซเบอร์ (Cybersecurity Analysts)
- นักนิติวิทยาศาสตร์ดิจิทัล (Digital Forensics Investigators)
- เจ้าหน้าที่บังคับใช้กฎหมาย (Law Enforcement Officers)
- นักกฎหมายที่เกี่ยวข้องกับคดีอาชญากรรมทางไซเบอร์
- บุคลากรด้านความปลอดภัยไอที (IT Security Personnel)
- ผู้เชี่ยวชาญด้านการบริหารจัดการความเสี่ยง (Risk Management Professionals)
คุณสมบัติและสิ่งที่ต้องเตรียมของผู้เข้าอบรม
- ทักษะพื้นฐานในการใช้งานคอมพิวเตอร์
- ความเข้าใจพื้นฐานเกี่ยวกับระบบไอทีหรือความมั่นคงปลอดภัยไซเบอร์ (แนะนำแต่ไม่บังคับ)
- คอมพิวเตอร์โน้ตบุ๊ก (ไม่บังคับ หากมีการจัดเตรียมอุปกรณ์ในแล็บให้)
- มีความสนใจในการสืบสวนดิจิทัลหรือการตรวจจับการทุจริต
หัวข้อการเรียนรู้ (Course Modules)
- บทนำสู่นิติวิทยาศาสตร์ดิจิทัล (Introduction to Digital Forensics)
- การระบุและตรวจยึดอุปกรณ์ดิจิทัลอย่างถูกต้อง (Identification & Seizure of Digital Equipment)
- ความสมบูรณ์และการรับฟังพยานหลักฐานดิจิทัลตามกฎหมาย (Legal Admissibility of Digital Evidence)
- การกู้คืนและการวิเคราะห์ข้อมูลพยานหลักฐาน (Data Recovery & Analysis)
- เทคนิคการตรวจสอบการต่อต้านนิติวิทยาศาสตร์ (Anti-Forensics Techniques)
- การตรวจสอบข้อมูลเมทาดาตา (Metadata Examination)
- การวิเคราะห์ไฟล์เหตุการณ์ (Log File Analysis)
- การสืบสวนภัยคุกคามจากคนในและการรั่วไหลของข้อมูล (Insider Threat & Data Leak Investigation)
- การสืบสวนการทุจริตในองค์กร การเงิน และการละเมิดทรัพย์สินทางปัญญา (Corporate & Financial Fraud & Intellectual property infringement)
- การสืบสวนนิติวิทยาศาสตร์บนอุปกรณ์เคลื่อนที่ (Mobile Forensics Investigation)
- กระบวนการเบิกความและนำเสนอพยานหลักฐานในชั้นศาล (Testifying in Court)
- เทคนิคการเขียนรายงานผลการสืบสวนสอบสวน (Investigation Report Writing)
📅 ตารางการอบรม Day 1: Technical Core & Evidence Foundations
วัตถุประสงค์: เน้นการเก็บกู้และวิเคราะห์ร่องรอยดิจิทัลพื้นฐานตามหลักการ Forensic
| เวลา | หัวข้อหลัก | รายละเอียดและมาตรฐานที่เกี่ยวข้อง |
| 09:00 – 10:30 | บทนำสู่นิติวิทยาศาสตร์ดิจิทัล (Introduction to Digital Forensics) | มาตรฐาน ACPO (4 Principles), ISO/IEC 27037 * กฎการรักษาความถูกต้องของหลักฐาน (Chain of Custody) การระบุและตรวจยึดอุปกรณ์ดิจิทัลอย่างถูกต้อง (Identification & Seizure of Digital Equipment) ความสมบูรณ์และการรับฟังพยานหลักฐานดิจิทัลตามกฎหมาย (Legal Admissibility of Digital Evidence) |
| 10:45 – 12:00 | Data Recovery & Analysis | * การกู้คืนไฟล์ที่ถูกลบ (File Carving) และการตรวจสอบ File Signature * การทำ Disk Imaging และการตรวจสอบ Integrity (Hashing) |
| 13:00 – 14:30 | Anti-forensics Detection | การตรวจหาการใช้เครื่องมือลบทำลายหลักฐาน (Wiping), การซ่อนข้อมูล (Steganography) และการทำ Timestomping , Encryption , File obfuscation |
| 14:45 – 16:00 | Metadata (การตรวจสอบข้อมูลเมทาดาตา) Log File Analysis (การวิเคราะห์ไฟล์เหตุการณ์) | การวิเคราะห์ Metadata ของไฟล์เอกสาร และการไล่ Timeline จาก Event Logs และ Registry เพื่อระบุพฤติกรรมผู้ใช้ |
📅 ตารางการอบรม Day 2: Advanced Fraud & Practical Workshop
วัตถุประสงค์: ประยุกต์ใช้เครื่องมือกับคดีทุจริตในองค์กรและสรุปผลการสืบสวน
| เวลา | หัวข้อหลัก | รายละเอียดและมาตรฐานที่เกี่ยวข้อง |
| 09:00 – 10:30 | การสืบสวนภัยคุกคามจากคนในและการรั่วไหลของข้อมูล (Insider Threat & Data Leak Investigation) | การตรวจสอบการรั่วไหลของข้อมูล และการติดตามพฤติกรรมพนักงานที่มีความเสี่ยง |
| 10:45 – 12:00 | Corporate & Financial Fraud & Intellectual property infringement | เทคนิคการสืบสวนการยักยอกเงิน และการละเมิดทรัพย์สินทางปัญญาช่องทางดิจิทัล |
| 13:00 – 14:30 | การสืบสวนนิติวิทยาศาสตร์บนอุปกรณ์เคลื่อนที่ (Mobile Forensics Investigation) | * การเก็บหลักฐานจากสมาร์ทโฟน การวิเคราะห์ข้อมูล แอปแชท และพิกัดตำแหน่ง (GPS) |
| 14:45 – 16:00 | Testifying in Court (กระบวนการเบิกความและนำเสนอพยานหลักฐานในชั้นศาล) Hands-on Workshop & Investigation Report Writing (เทคนิคการเขียนรายงานผลการสืบสวนสอบสวน) | Lab: จำลองคดี “ไฟล์ลับหายไปและการรั่วไหลของข้อมูล” * การเขียนรายงานสรุปผล (Forensic Report) ให้ผู้บริหารและฝ่ายกฎหมาย |
เบอร์มือถือ : 089-960-5080
เบอร์บริษัท : 02-714-3801-3 ต่อ Hi-Tech Team
โทรสาร : 02-714-3804
อีเมล :
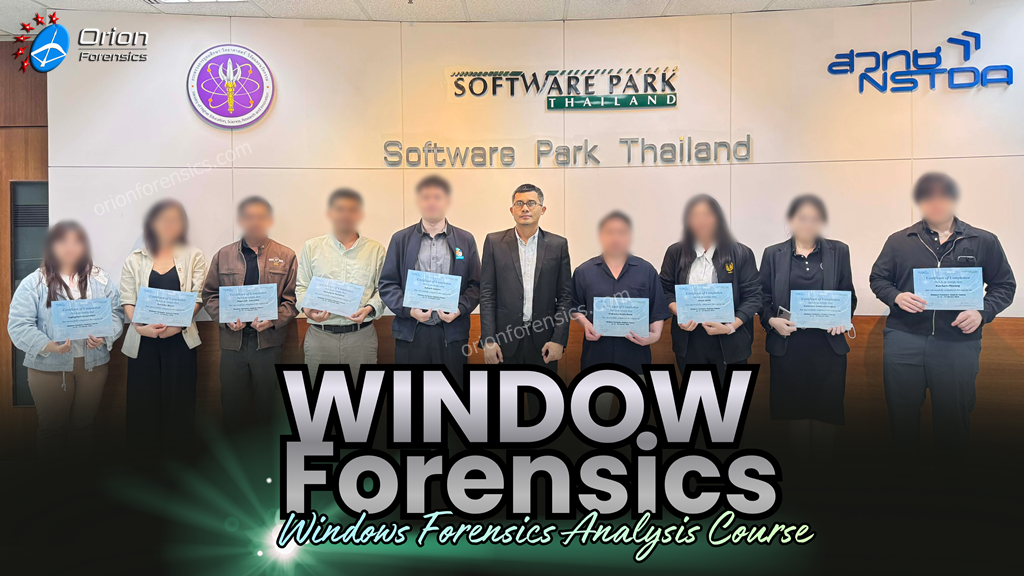
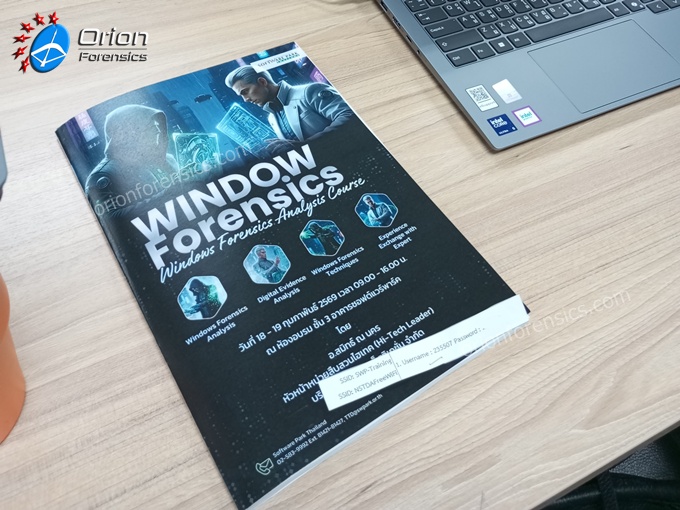
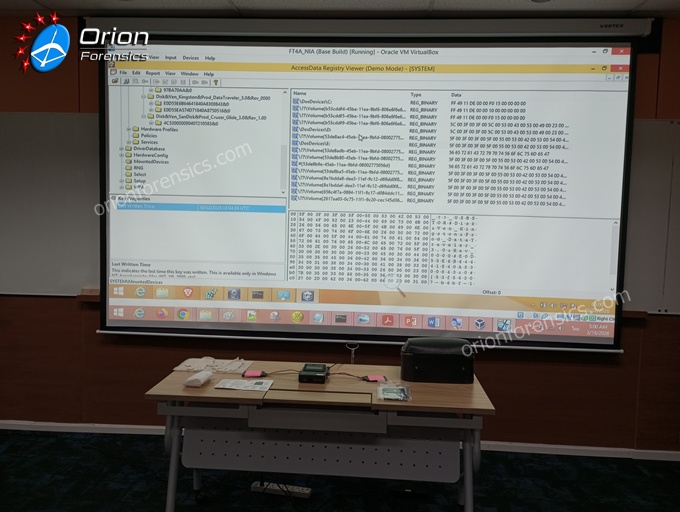
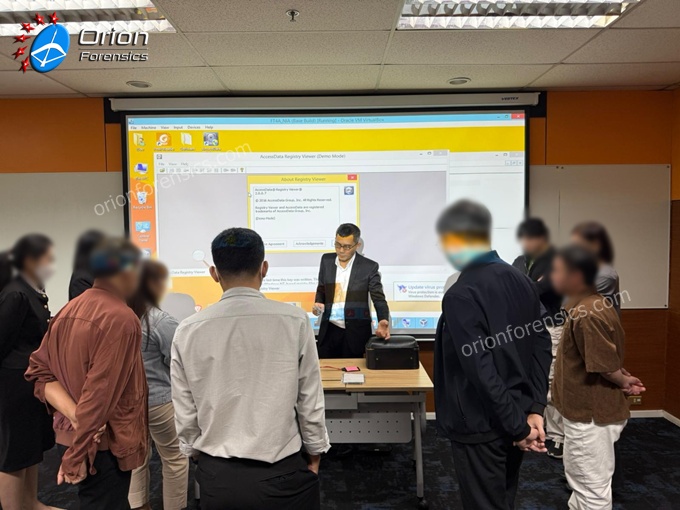
อบรมหลักสูตร Windows Forensics & Analysis ณ.อาคารซอฟต์แวร์พาร์ค วันที่ 18-19 กุมภาพันธ์ 2569
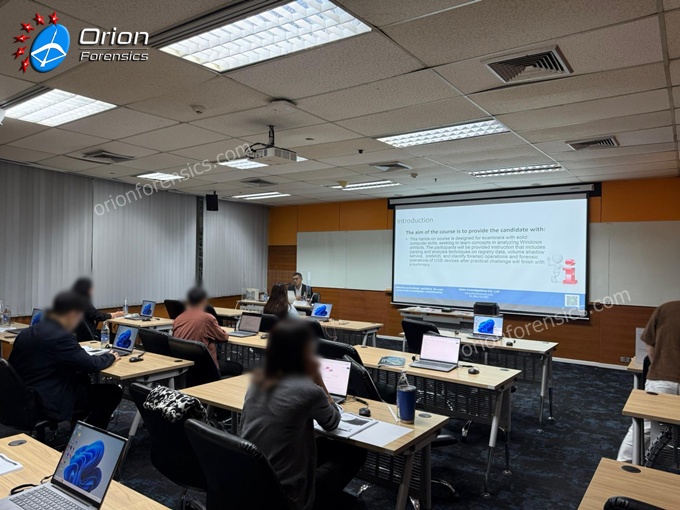
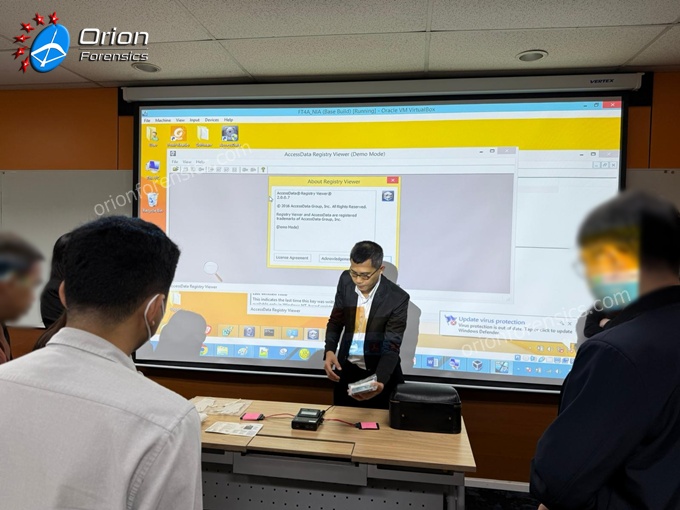
ภาพบรรยากาศ Orion Forensics Lab ร่วมกับ เขตอุตสาหกรรมซอฟต์แวร์ประเทศไทย (Software Park Thailand) ในการจัดอบรมในหัวข้อ หลักสูตร Windows Forensics & Analysis 💻🔐 รอบวันที่ 18-19 กุมภาพันธ์ 2569 ณ อาคารซอฟต์แวร์พาร์ค ถ.แจ้งวัฒนะ จ.นนทบุรี ในการอบรมครั้งนี้ได้นำเครื่องสำหรับการทำสำเนาหลักฐานดิจิทัล TD2 Forensic Duplicator มาสาธิตในหลักสูตรนี้ด้วย
ก้าวสู่การเป็นนักสืบดิจิทัลมืออาชีพกับหลักสูตร Windows Forensics & Analysis 💻🔐
ในโลกที่ข้อมูลคือหัวใจสำคัญ การรู้วิธี “สืบ” และ “วิเคราะห์” ร่องรอยบน Windows คือทักษะที่ขาดไม่ได้ ไม่ว่าจะเป็นเคสพนักงานขโมยข้อมูล (Data Theft) หรือการตรวจสอบการบุกรุกระบบ
ไฮไลท์หลักสูตร 2 วันเต็ม:
✅ Day 1: Windows Artefacts – ขุดลึกร่องรอยลับในระบบ เช่น Registry, USB Forensics, Jump Lists และร่องรอยการลบไฟล์ใน Recycle Bin ที่คุณอาจไม่เคยรู้
✅ Day 2: Windows Analysis – ฝึกวิเคราะห์สถานการณ์จริง! เรียนรู้วิธีรับมือเมื่อข้อมูลบริษัทถูกขโมย (Theft of Company Data) พร้อมเทคนิค และตัวอย่างรายงาน
เบอร์มือถือ : 089-960-5080
เบอร์บริษัท : 02-714-3801-3 ต่อ Hi-Tech Team
โทรสาร : 02-714-3804
อีเมล :

ดีอี เปิดอบรมเตรียมความพร้อม ผู้ที่จะได้รับการแต่งตั้งเป็นพนักงานเจ้าหน้าที่ตาม พ.ร.บ.คอมพิวเตอร์
เสริมสร้างความเข้มแข็งสู่มาตรฐานดิจิทัลไทย: ก้าวสำคัญของการพัฒนาพนักงานเจ้าหน้าที่ตาม พ.ร.บ. คอมพิวเตอร์ฯ
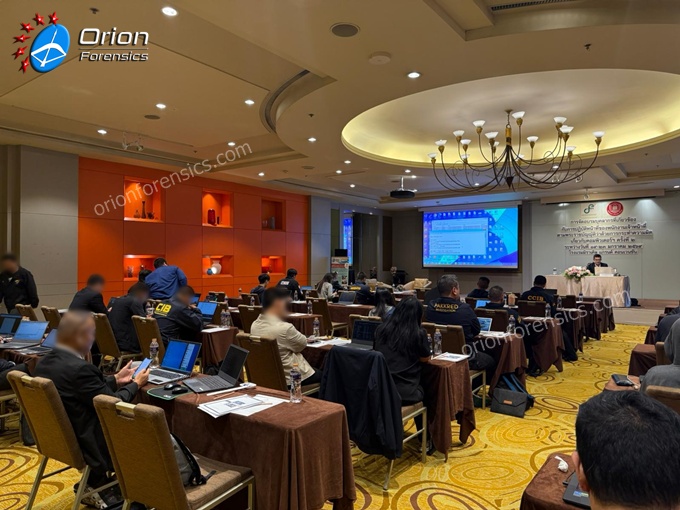
เมื่อวันที่ 22-23 มกราคม 2569 ที่ผ่านมา ณ โรงแรมมิราเคิล แกรนด์ คอนเวนชั่น กรุงเทพฯ โดยกระทรวงดิจิทัลเพื่อเศรษฐกิจและสังคม (ดีอี) ร่วมกับ บมจ. โทรคมนาคมแห่งชาติ (NT) จัดโครงการอบรมเตรียมความพร้อมสำหรับผู้ที่จะได้รับการแต่งตั้งเป็นพนักงานเจ้าหน้าที่ตามพระราชบัญญัติว่าด้วยการกระทำความผิดเกี่ยวกับคอมพิวเตอร์ฯ
ในการอบรมครั้งสำคัญนี้ บริษัท โอไร้อัน อินเว็สทิเกชั่น จำกัด (Orion Investigations) ได้รับเกียรติเชิญเป็นวิทยากรผู้เชี่ยวชาญ บรรยายในหัวข้อ “การพิสูจน์หลักฐานทางคอมพิวเตอร์ (Computer Forensics) 2 วัน” เพื่อยกระดับความรู้ความเข้าใจด้านนิติวิทยาศาสตร์ดิจิทัลให้กับเจ้าหน้าที่
เน้นการปฏิบัติจริง: สาธิตเครื่องมือและการเก็บหลักฐานดิจิทัล
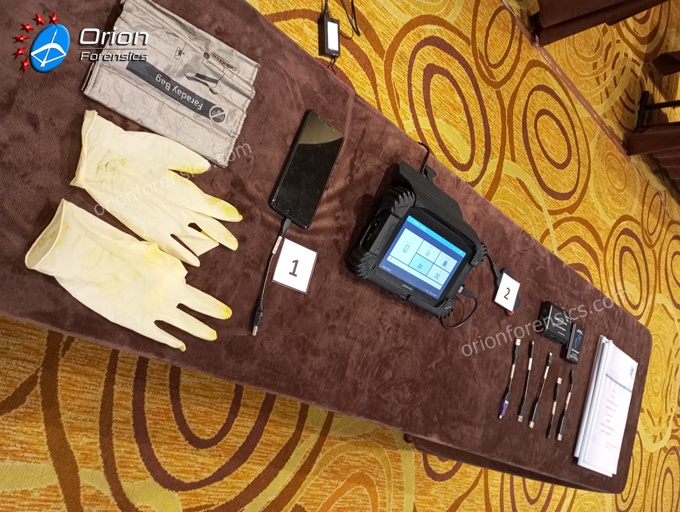
ไฮไลท์สำคัญของการบรรยายคือการเน้นภาคปฏิบัติและการสาธิตการใช้งานอุปกรณ์จริง ทีมงานผู้เชี่ยวชาญจาก Orion Forensics Lab ได้นำเสนอเทคโนโลยีที่ทันสมัยในการสืบสวน ได้แก่
- การใช้งานอุปกรณ์ทำสำเนาหลักฐาน (Forensic Duplicator) เพื่อคงสภาพความสมบูรณ์ของข้อมูล
- เทคนิค Mobile Forensic สำหรับการตรวจสอบข้อมูลจากอุปกรณ์เคลื่อนที่
- การแลกเปลี่ยนความรู้จากประสบการณ์การทำคดีจริง (Case Studies)



Orion Forensics (ก่อตั้งเมื่อปี 2003) ขอร่วมแสดงความชื่นชมในความมุ่งมั่นของพนักงานเจ้าหน้าที่ทุกท่าน และเราพร้อมเป็นพาร์ทเนอร์เคียงข้าง เพื่อสร้างรากฐานดิจิทัลที่ยั่งยืนสืบไป
เบอร์มือถือ : 089-960-5080
เบอร์บริษัท : 02-714-3801-3 ต่อ Hi-Tech Team
โทรสาร : 02-714-3804
อีเมล :